



위험을 관리하고 규정 준수 요구사항을 충족하는 일은 더 이상 단순히 체크리스트를 채우는 활동이 아닙니다. 이제 이는 비즈니스 성과, 이해관계자의 신뢰, 운영 연속성과 직접적으로 연결됩니다. ServiceNow GRC는 조직이 위험 감독 체계를 정립하고 여러 팀에서 규정 준수를 더욱 수월하게 관리하도록 지원합니다. 이 글에서는 플랫폼이 제공하는 기능, 대응하는 위험의 유형, 보다 포괄적인 위험 관리 전략에서의 역할, 기업이 내부 통제를 강화하기 위해 이를 활용하는 방식을 살펴보겠습니다. ServiceNow GRC가 더 현명한 의사결정과 책임성 높은 운영을 어떻게 지원하는지 자세히 알아보겠습니다.
ServiceNow GRC란 무엇이며, 왜 중요할까요?
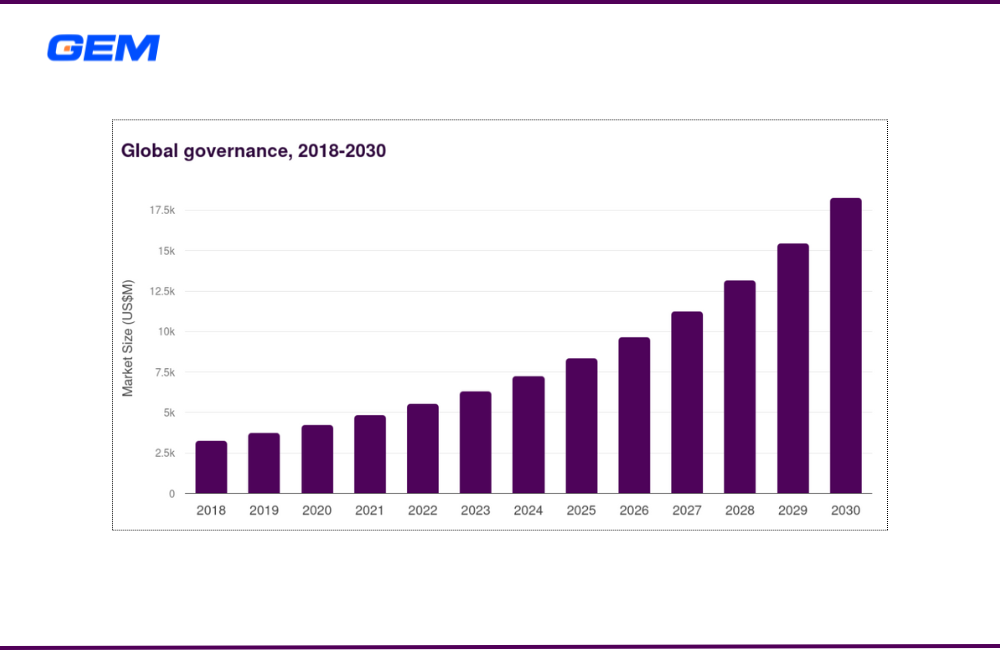
GRC 사이버 보안 시장이 2030년까지 연평균 17%의 성장률을 기록할 것으로 전망되면서, 확장 가능한 플랫폼 기반 솔루션에 대한 수요가 계속 증가하고 있습니다. ServiceNow는 Forrester가 선정한 GRC 분야의 리더로, 혁신과 워크플로 자동화를 포함한 12개 평가 기준에서 최고점을 받았습니다. 이는 분산된 규정 준수 프로그램에서 서로 연결되고 실행 가능한 위험 관리 전략으로 전환하려는 기업에 ServiceNow의 중요성이 커지고 있음을 보여줍니다.
ServiceNow GRC(거버넌스, 위험 및 규정 준수)는 위험, 규정 준수, 감사 프로세스를 하나의 공식 기록 시스템으로 통합하도록 설계된 클라우드 네이티브 플랫폼입니다. 통제 워크플로를 자동화하고 위험 데이터를 중앙에서 관리하며 규정 준수 상태를 실시간으로 추적할 수 있도록 하여, 조직이 IT, 보안, 비즈니스 부문의 위험 관리 활동을 일관되게 조율하도록 지원합니다. 주요 기능에는 자동화된 통제 테스트, 위험 인텔리전스, 통합 비즈니스 연속성 도구, 제3자 감독을 위한 중앙 집중식 접근 방식이 포함됩니다.
ServiceNow GRC 플랫폼의 핵심 기능
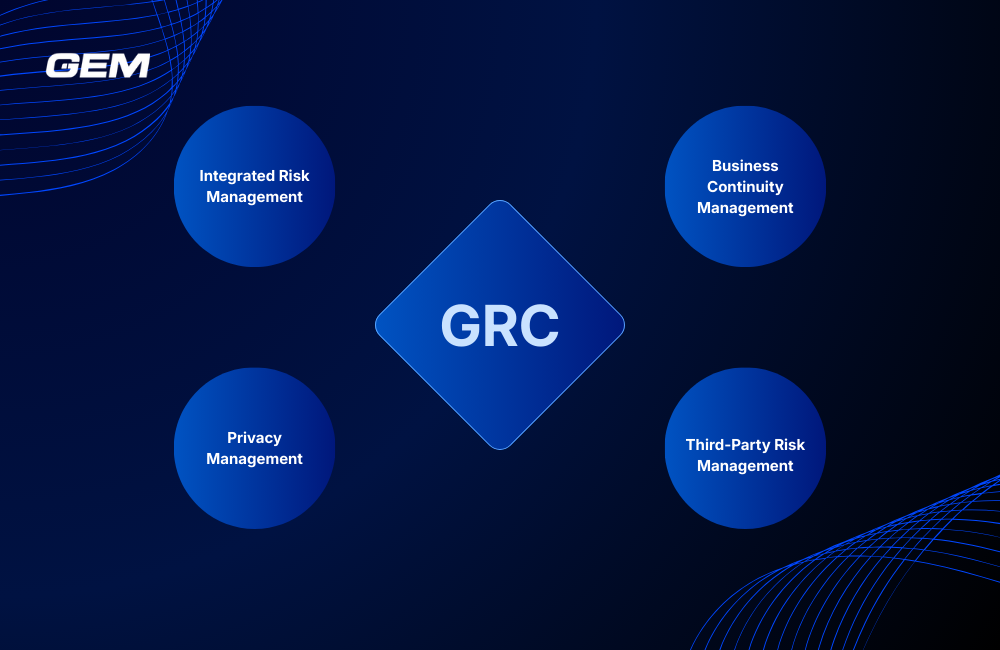
ServiceNow GRC는 조직이 전사적으로 거버넌스, 위험 관리, 규정 준수 활동을 실제 운영에 적용하도록 돕는 모듈형 기능을 중심으로 구성되어 있습니다. 각 모듈은 개별 기능을 수행하도록 설계되었으며, 서로 연계하여 통합된 위험 관리 태세를 구축합니다.
통합 위험 관리
이 모듈은 사업 부문 전반의 위험을 파악하고 평가하며 모니터링하기 위한 일관된 프레임워크를 제공합니다. 위험 데이터는 관련 비즈니스 프로세스 및 자산과 연결되어 팀이 위험 노출 수준을 실시간으로 평가할 수 있습니다. 조직은 위험 임계값을 정의하고, 영향과 발생 가능성을 기준으로 위험에 점수를 부여하며, 후속 조치를 배정하는 자동화된 워크플로를 생성할 수 있습니다. ServiceNow의 CMDB 및 인시던트 데이터와의 통합은 지속적인 위험 모니터링과 시나리오 계획 수립을 지원합니다.
비즈니스 연속성 관리
ServiceNow의 연속성 관리 도구를 통해 조직은 핵심 의존 관계를 파악하고, 운영 중단의 잠재적 영향을 평가하며, 비즈니스 우선순위에 부합하는 복구 전략을 수립할 수 있습니다. 이 모듈은 위기 대응 조율, 실시간 상태 추적, 복구 계획 테스트를 지원합니다. 시각적 의존 관계 맵과 영향 시뮬레이션은 영향이 큰 사건이 발생했을 때 의사결정자가 대응 활동의 우선순위를 정하도록 돕습니다.
개인정보 보호 관리
이 애플리케이션은 GDPR, CCPA 및 기타 지역별 법률을 포함하여 개인정보와 관련된 규제 요구사항을 관리하도록 지원합니다. 팀은 개인정보 영향평가(PIA)를 자동화하고, 개인정보 처리 활동 기록을 유지하며, 규제 의무 이행 상태를 모니터링할 수 있습니다. 기본 제공 워크플로는 이해관계자가 데이터 분류, 동의 추적, 개인정보 침해 대응 절차를 수행하도록 안내합니다. 개인정보 보호 리스크는 비즈니스 서비스 및 자산과 연계되어 데이터 수명주기 전반에 걸친 가시성을 제공합니다.
제3자 리스크 관리
이 모듈은 실사, 온보딩, 지속적인 모니터링을 하나의 시스템으로 통합하여 벤더 및 공급업체 리스크 관리를 중앙화합니다. 조직은 제3자 리스크 평가를 자동화하고, 리스크 등급을 부여하며, 개선 조치를 추적할 수 있습니다. 계약 데이터 및 성과 지표와의 통합은 벤더의 건전성을 평가하고 제3자의 업무 실패나 규정 미준수로 인한 리스크 노출을 줄이는 데 도움이 됩니다.
더 읽어보기: 당사의 보안 테스트 서비스 자세히 알아보기
ServiceNow GRC에서 다루는 리스크 유형
ServiceNow GRC는 광범위한 리스크 범주에 대응하도록 설계되었습니다. 각 유형은 탐지, 평가, 완화를 지원하는 플랫폼 기능에 매핑됩니다.
- 전략적 리스크
여기에는 신규 시장 진출이나 신제품 출시와 같은 장기적인 비즈니스 의사결정과 관련된 리스크가 포함됩니다. ServiceNow는 전략적 이니셔티브를 추적하고, 리스크 수용 성향과의 정합성을 평가하며, 비즈니스 방향에 영향을 미칠 수 있는 주요 리스크 지표를 모니터링하도록 지원합니다.
- 운영 리스크
프로세스 장애, 인적 오류 또는 외부 사건으로 인한 일상 업무상의 실패는 서비스 제공을 방해할 수 있습니다. 이 플랫폼은 이러한 리스크를 중앙에서 추적하고 비즈니스 서비스와 연계하여 성과에 미칠 수 있는 잠재적 영향에 대한 가시성을 제공합니다.
- 기술 리스크
기술 리스크는 시스템, 소프트웨어 또는 인프라의 장애에서 비롯됩니다. ServiceNow는 이러한 리스크를 IT 자산, 변경 요청, 인시던트 데이터와 연결하여 팀이 취약점을 식별하고 선제적 통제를 통해 서비스 연속성을 유지하도록 지원합니다.
- 데이터 리스크
데이터의 손실, 손상 또는 무단 접근은 규정 위반과 평판 훼손으로 이어질 수 있습니다. ServiceNow는 민감한 데이터의 분류를 지원하고, 데이터가 저장된 위치를 추적하며, 데이터 보호 및 침해 대응을 관리하는 워크플로를 제공합니다.
- 사이버 리스크
멀웨어, 피싱, 무단 시스템 접근과 같은 사이버 보안 위협은 보안 운영 도구와의 통합을 통해 추적됩니다. ServiceNow GRC를 통해 조직은 사이버 리스크를 비즈니스 자산과 연계하고 통제의 효과성을 실시간으로 모니터링할 수 있습니다.
- 개인정보 보호 리스크
개인정보 또는 규제 대상 데이터가 노출되거나 부적절하게 처리되면 개인정보 보호 문제가 발생합니다. ServiceNow의 개인정보 보호 모듈은 민감한 데이터가 어디에 있는지, 누가 접근 권한을 보유하는지, 오용이나 규정 미준수를 방지하기 위해 어떤 보호 조치가 마련되어 있는지 파악하도록 지원합니다.
- 평판 리스크
서비스 실패, 규제 위반 또는 윤리적 문제로 인해 평판이 훼손될 수 있습니다. ServiceNow를 통해 조직은 평판에 영향을 미치는 리스크를 관련 비즈니스 서비스와 연계하고 리스크 노출 증가를 알리는 조기 경보 지표를 모니터링할 수 있습니다.
- 제3자 리스크
벤더와 공급업체는 보안, 운영 또는 규정 준수 리스크를 유발할 수 있습니다. ServiceNow는 제3자 정보를 중앙화하고, 리스크 점수 산정을 자동화하며, 성과 지표를 추적하여 외부 관계에 대한 감독을 유지하도록 지원합니다.
- 규정 준수 / 규제 리스크
규제 준수는 모든 산업에서 여전히 주요 관심사입니다. ServiceNow를 통해 조직은 정책을 중앙화하고, 해당 정책을 적용 가능한 통제에 매핑하며, 규정 준수 활동을 실시간으로 감사할 수 있습니다. 자동화된 증거 수집 및 보고는 감사 준비를 간소화하고 관리 부담을 줄입니다.
통합 리스크 관리 접근 방식의 작동 원리
통합 리스크 관리(IRM) 모델은 조직이 분산된 리스크 처리에서 벗어나 인텔리전스에 기반한 통합 전략으로 전환할 수 있도록 지원합니다. ServiceNow GRC는 리스크, 규정 준수, 거버넌스 데이터를 단일 플랫폼에 결합하여 이러한 전환을 지원하며, 리스크 노출 모니터링, 비즈니스 목표에 부합하는 리스크 대응, 부서 전반의 책임성 강화를 용이하게 합니다.
IRM은 리스크를 단일 부서가 담당하는 독립적인 활동으로 취급하는 대신 전사적 프로세스에 통합합니다. 리스크 데이터는 운영 시스템, 제3자 관계, 규정 준수 워크플로에서 지속적으로 수집됩니다. 이를 통해 팀은 맥락에 따라 리스크를 평가하고, 비즈니스 영향을 기준으로 우선순위를 정하며, 공유 데이터와 자동화된 워크플로를 활용해 조치를 취할 수 있습니다.
통합 리스크 관리가 효과적으로 이루어지려면 GRC 프로그램은 몇 가지 핵심 기준을 충족해야 합니다.
- 전략을 추진하고 조직 간 방향을 조율할 수 있는 고위 경영진과 부문별 리더(CISO, CIO, CFO, 최고 법무 책임자)의 지원을 받아야 합니다.
- 일상적인 의사결정에 리스크 인식이 내재된 문화를 조성해야 합니다.
- 확장성, 부서 간 협업, 지속적인 개선을 지원하는 클라우드 기반 플랫폼에서 운영되어야 합니다.
- ITSM, 인사, 조달, 재무 등 다른 기업 시스템과 통합하여 관련 데이터를 추출하고 조치를 자동으로 실행해야 합니다.
- 공통 데이터 모델과 분류 체계를 활용하여 중복을 줄이고 인사이트를 상호 활용할 수 있어야 합니다.
- 평가와 대응을 위한 공통 프레임워크를 사용하여 기업 및 제3자 수준의 비즈니스 리스크를 모두 다뤄야 합니다.
- 프로세스 기반 워크플로를 사용하여 조사, 평가, 시정 활동을 안내해야 합니다.
- 서비스 제공 팀을 위한 대시보드나 규정 준수 책임자를 위한 알림 등 운영 도구에 리스크 인사이트를 통합해야 합니다.
- 리스크 전문가뿐 아니라 현장 직원도 정보에 접근할 수 있도록 하여 더 폭넓은 참여를 장려해야 합니다.
- 자동화된 리스크 지표와 통제 모니터링을 사용하여 문제를 조기에 감지하고 수작업을 줄여야 합니다.
- 경영진과 이사회 보고에 맞춘 실시간 시각화를 통해 리스크를 비즈니스 용어로 설명해야 합니다.
- 부서, 공급업체, 지역 전반에 걸쳐 이 모델을 유지하여 리스크 현황에 대한 일관된 전사적 관점을 제공해야 합니다.
ServiceNow GRC 도입의 이점
ServiceNow GRC를 도입하는 조직은 일반적으로 운영 및 전략 측면의 이점을 모두 얻습니다. 리스크 및 컴플라이언스 활동을 단일 플랫폼으로 통합하면 팀은 더욱 효율적으로 일하고, 변화에 더 빠르게 적응하며, 내외부 이해관계자와 신뢰를 구축할 수 있습니다.
주요 성과는 다음과 같습니다:
- 수작업이 필요한 통제 테스트, 증거 수집, 보고 활동을 자동화하여 운영 비용을 절감합니다.
- 컴플라이언스 추적과 실시간 통제 모니터링을 개선하여 제재 및 감사 지적 사항을 줄입니다.
- 제3자 리스크 평가를 자동화하고 공급업체 데이터를 통합하여 협력업체 감독을 강화합니다.
- 새로운 규정, 디지털 전환, 비즈니스 모델의 진화 등으로 발생하는 변화에 더 빠르게 적응합니다.
- 중복 업무를 없애고 팀이 더 높은 가치를 창출하는 활동에 집중할 수 있도록 하여 운영 효율성을 높입니다.
- 확장 가능한 리스크 관리 자동화로 관리 복잡성을 더하지 않고 성장을 지원합니다.
- 데이터 접근성을 높여 이해관계자에게 전사 리스크 및 컴플라이언스 관리 지표에 대한 단일 기준 정보를 제공합니다.
- 표준화된 워크플로로 편차를 줄이고 감사 준비 수준을 높여 프로세스의 일관성을 확보합니다.
- 반복 작업을 자동화하고 수동 후속 조치의 필요성을 줄여 생산성을 향상합니다.
- 명확한 대시보드와 비즈니스 목표에 부합하는 보고를 통해 경영진 및 이사회와의 소통을 강화합니다.
- 실시간 리스크 데이터와 시나리오 모델링을 활용하여 더 빠르고 확신 있는 의사결정을 내립니다.
- 고객과 파트너가 리스크 및 데이터 보호에 대한 조직의 체계적인 접근 방식을 인정하면서 평판 측면의 우위를 확보합니다.
Stop trying to find the dots. Let us help you connect them!
With GEM as your ServiceNow Partner, accelerate delivery, reduce complexity, and gain a competitive edge in today’s fast-changing market.
ServiceNow GRC의 실제 활용: 실무 사용 사례
ServiceNow GRC는 데이터를 통합하고, 프로세스를 자동화하며, 리스크 활동을 비즈니스 우선순위에 맞춰 다양한 운영 시나리오를 지원합니다. 다음은 조직이 이 플랫폼을 활용하여 실제 과제를 해결하는 방법을 보여주는 주요 사용 사례입니다.
내부 감사 워크플로 간소화
감사팀은 분산된 데이터와 수동 추적으로 인해 업무가 지연되는 경우가 많습니다. ServiceNow GRC를 사용하면 감사 계획 수립, 일정 관리, 실행을 중앙 집중식 시스템에서 처리할 수 있습니다. 팀은 문서, 증거, 통제 상태에 실시간으로 접근할 수 있어 관리 부담을 줄이고 감사 소요 기간을 단축할 수 있습니다. 또한 플랫폼은 이슈 추적과 시정 조치 워크플로를 지원하여 이해관계자가 모든 과정을 추적할 수 있는 상태에서 미비점을 효율적으로 해소하도록 돕습니다.
잠재적 리스크 식별
리스크 식별은 더 이상 정기 평가에만 국한되지 않습니다. ServiceNow GRC는 리스크 정보를 중앙화하고 사전에 정의된 기준에 따라 평가를 자동화합니다. 리스크 담당자는 일관된 점수 산정 모델을 적용하고, 주요 지표를 모니터링하며, 비즈니스 영향에 따라 리스크의 우선순위를 정할 수 있습니다. 그 결과 운영, 전략, 제3자 영역 전반에서 조직의 현재 상태를 반영하는 동적인 리스크 프로파일을 확보할 수 있습니다.
다른 ServiceNow 제품과 통합
ServiceNow GRC는 ITSM, HR Service Delivery 및 기타 모듈과 원활하게 연결되어 조직이 기존 워크플로와 데이터 소스를 활용할 수 있도록 합니다. 예를 들어 ITSM의 인시던트가 GRC의 통제 테스트나 리스크 재평가를 자동으로 시작할 수 있습니다. 이러한 통합은 사일로를 해소하고, 투명성을 높이며, 대응력을 개선하는 데 도움이 됩니다. ServiceNow Managed Services는 지속적인 업데이트와 성능 모니터링을 지원하여 팀이 모듈 간 정합성을 유지하도록 돕습니다.
비즈니스 연속성 및 재해 복구
비즈니스 연속성 계획을 수립하려면 부서와 시스템 간 조율이 필요합니다. ServiceNow의 도구는 조직이 핵심 프로세스를 식별하고, 중단의 영향을 평가하며, 복구 전략을 정의하도록 돕습니다. 위기 대응 기능은 계획 실행을 지원하고, 시뮬레이션 도구는 다양한 시나리오에서 준비 상태를 검증합니다. 문서와 상태 업데이트를 중앙에서 추적하므로 경영진은 예기치 않은 상황에서 충분한 정보를 바탕으로 의사결정을 내릴 수 있습니다.
규정 준수
규제상 의무가 계속 변화하면서 컴플라이언스팀은 최신 요건을 파악하고 감사에 대비해야 한다는 부담을 안고 있습니다. ServiceNow GRC 모듈은 적용되는 규정, 정책, 표준을 중앙 집중식 라이브러리로 관리합니다. 이 플랫폼은 통제 매핑, 증거 수집, 자동화된 테스트를 지원하여 팀이 컴플라이언스 상태를 실시간으로 파악할 수 있도록 합니다. 대시보드와 보고 도구는 문제를 조기에 파악하고 해결 일정을 추적하여 내부 감독과 외부 감사 결과를 모두 개선하는 데 도움이 됩니다.
회복탄력적인 GRC 전략 수립: 도입을 위한 모범 사례
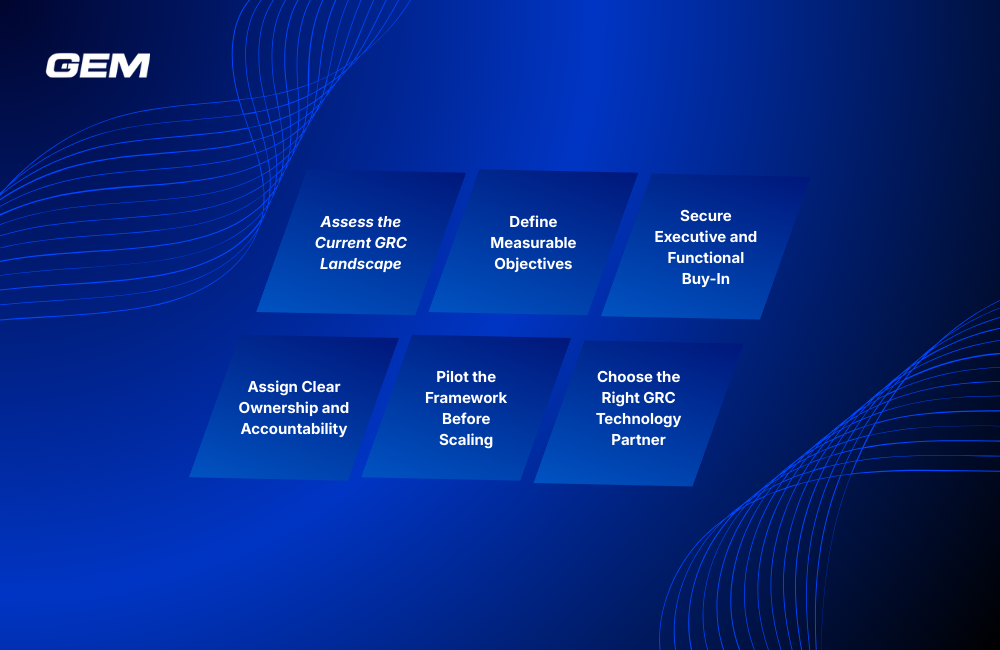
장기적인 비즈니스 목표를 지원하는 GRC 프로그램을 시작하려면 단순한 기술 도입 이상의 노력이 필요합니다. 이해관계자 간의 방향을 일치시키고, 측정 가능한 목표를 설정하며, 리스크 변화에 맞춰 조정할 수 있는 유연성을 유지해야 합니다.
- 현재 GRC 현황 평가
조직의 기존 리스크 및 컴플라이언스 환경에 대한 기초 평가부터 시작하세요. 프로세스 성숙도, 데이터 가용성, 이해관계자 참여 측면에서 어떤 격차가 있는지 파악하세요. 이는 범위와 우선순위를 설정하는 토대가 됩니다.
- 측정 가능한 목표 정의
성공적인 GRC 전략은 명확하고 성과 중심적인 목표에서 시작됩니다. 여기에는 감사 지적 사항 감소, 리스크 해결 소요 시간 단축, 정책 준수율 향상 등이 포함될 수 있습니다. 목표는 비즈니스 우선순위에 부합해야 하며 진행 상황을 추적할 수 있는 지표를 포함해야 합니다.
- 경영진 및 기능별 부서의 지지 확보
리더십의 지원은 예산 확보뿐 아니라 조직 전반의 기대 수준을 설정하는 데에도 필요합니다. 보안, 법무, 재무, 운영 부문의 경영진을 참여시키면 GRC 이니셔티브를 보다 광범위한 전사 목표에 맞추고 팀 전반의 도입과 활용을 촉진할 수 있습니다.
- 명확한 담당 주체와 책임 지정
리스크 관리, 통제 업데이트, 컴플라이언스 문제 대응을 누가 담당하는지 정의하세요. 담당 주체를 지정하면 업무가 기한 내에 완료되도록 하고 미해결 항목에 대한 명확한 상위 보고 경로를 마련할 수 있습니다.
- 확대 적용 전 프레임워크 시범 운영
IT나 조달과 같은 소규모 기능 부서에서 테스트하면 잠재적인 문제를 파악하고 가정의 타당성을 검증할 수 있습니다. 다른 부서로 확대하기 전에 시범 운영에서 얻은 피드백을 활용하여 워크플로를 개선하고, 역할을 조정하며, 시스템 연계를 간소화하세요.
- 적합한 GRC 기술 파트너 선택
자동화, 보고, 부서 간 협업을 지원하는 플랫폼을 선택하는 것이 필수적입니다. ServiceNow GRC는 이러한 기능을 단일 플랫폼에 통합하여 조직이 다른 비즈니스 시스템과 연계하면서 리스크를 역동적으로 관리할 수 있는 도구를 제공합니다. 역량 있는 ServiceNow 구축 파트너는 구성 설정, 사용자 교육, 장기적인 확장성을 지원할 수 있습니다.
더 알아보기: GEM의 ServiceNow 서비스를 살펴보세요!
GRC 프로그램 성과 측정
GRC 프로그램의 성공을 정량화하려면 리스크 및 컴플라이언스 활동이 비즈니스 목표를 얼마나 효과적으로 지원하는지 평가해야 합니다. ServiceNow GRC를 통해 조직은 운영 효율성과 전략적 정합성을 모두 반영하는 측정 가능한 지표를 설정할 수 있습니다.
주요 성과 영역은 다음과 같습니다:
리스크 완화 지표
리스크 식별률, 처리율, 종결률을 추적하세요. 시간에 따른 잔여 리스크 수준을 모니터링하고 통제 테스트 결과와 사고 재발률을 통해 완화 계획의 효과를 평가하세요.
감사 및 컴플라이언스 효율성
감사 주기 소요 시간, 미해결 및 해결된 감사 지적 사항의 수, 통제 실패율을 측정하세요. 자동화 데이터를 활용하여 증빙 수집, 보고, 시정 조치 워크플로에서 절약된 시간을 평가하세요.
플랫폼 사용 및 자동화
완료된 리스크 평가 건수, 실행된 자동화 워크플로 수, 대시보드와 보고서 전반의 사용자 참여도를 추적하여 사업 부문별 도입 및 활용 현황을 평가하세요.
제3자 리스크 감독
평가가 완료된 제3자의 비율, 실사 완료에 걸리는 시간, 재평가 빈도를 모니터링하세요. 이러한 지표는 공급업체 거버넌스의 성숙도를 보여주고 개선이 필요한 영역을 파악하는 데 도움이 됩니다.
비즈니스 영향 지표
선제적인 리스크 대응으로 방지한 가동 중단 시간, 컴플라이언스 문제의 조기 발견으로 절감한 비용, 리스크 보고에 대한 이해관계자 만족도 등의 지표를 포함하세요.
GEM의 ServiceNow 역량
GEM Corporation은 기업이 보다 광범위한 IT 및 비즈니스 혁신 목표에 맞춰 거버넌스, 리스크, 컴플라이언스를 실제 업무에 적용할 수 있도록 포괄적인 ServiceNow 서비스를 제공합니다. 10년 이상의 경험을 보유한 공인 ServiceNow 파트너인 GEM은 ITSM, ITOM, ITAM, HRSD, CSM 및 GRC 모듈 전반에 걸쳐 고객을 지원합니다.
GEM의 팀은 플랫폼에 대한 숙련도와 산업별 통찰력을 결합하여 각 고객의 고유한 운영 환경을 반영하는 솔루션을 설계하고 구축합니다. ServiceNow와 레거시 시스템의 통합부터 수작업 위험 평가 워크플로의 자동화까지, GEM은 측정 가능한 성과를 제공하도록 모든 프로젝트를 체계적으로 구성합니다.
400명 이상의 전문가와 전 세계에서 수행한 300건 이상의 프로젝트 포트폴리오를 바탕으로, GEM은 고객이 ServiceNow를 전략적 자산으로 전환하여 기업 전반의 투명성, 책임성 및 운영 일관성을 강화하도록 지원합니다.
결론
ServiceNow GRC는 조직이 분산된 활동에서 벗어나 위험, 규정 준수 및 거버넌스를 전반적인 비즈니스 성과와 연계하는 통합 프레임워크로 전환하도록 지원합니다. 감사 자동화부터 제3자 위험 관리와 규제 준수 지원까지, 이 플랫폼은 대규모 환경에서 실시간 가시성과 의사결정을 지원합니다. 체계적인 구축 접근 방식 및 측정 가능한 성과와 결합하면 기업 회복탄력성의 핵심 기반이 됩니다. ServiceNow GRC가 조직의 목표 달성을 어떻게 지원할 수 있는지 알아보려면 GEM에 문의하세요.
ServiceNow GRC provides a connected platform for managing enterprise risks, automating compliance workflows, and aligning governance activities with business priorities. It integrates with other systems to support real-time monitoring, assessment, and reporting.
It centralizes audit planning, execution, and documentation, giving teams real-time access to audit data. This reduces manual effort, shortens audit cycles, and improves issue tracking and resolution.
What types of risks can be addressed using ServiceNow GRC?
The platform supports management of strategic, operational, technology, cyber, data, privacy, reputational, third-party, and regulatory risks, connecting each to business processes and controls.
What are the benefits of integrating ServiceNow GRC with other ServiceNow modules?
Integration with ITSM, HRSD, and other modules breaks down silos, increases collaboration, and automates workflows. This creates a more responsive and transparent risk management environment across the enterprise.
How does GEM support the implementation of ServiceNow GRC?
GEM provides end-to-end ServiceNow services, from planning and configuration to post-launch optimization. With experience across industries and modules, GEM helps organizations operationalize risk strategies on the ServiceNow platform.


