



기업들은 AI를 활용해 빠르게 움직이고 있지만, 체계가 없으면 상황이 복잡해질 수 있으며, 그 속도도 빠릅니다. 바로 이때 AI 거버넌스 프레임워크가 필요합니다. 이 프레임워크는 팀이 위험을 관리하고, 규정을 준수하며, AI 프로젝트를 통제하는 방향을 제시합니다. 이 가이드에서는 견고한 프레임워크의 핵심 구성 요소, 조직에 적합한 프레임워크를 구축하는 방법, 주목해야 할 규정을 살펴봅니다. 또한 아이디어를 실행으로 옮기는 데 도움이 되는 실용적인 단계와 실제 사례도 소개합니다. 먼저 책임 있는 AI 운영을 뒷받침하는 핵심 기반부터 살펴보겠습니다.
AI 거버넌스 프레임워크란 무엇인가요?
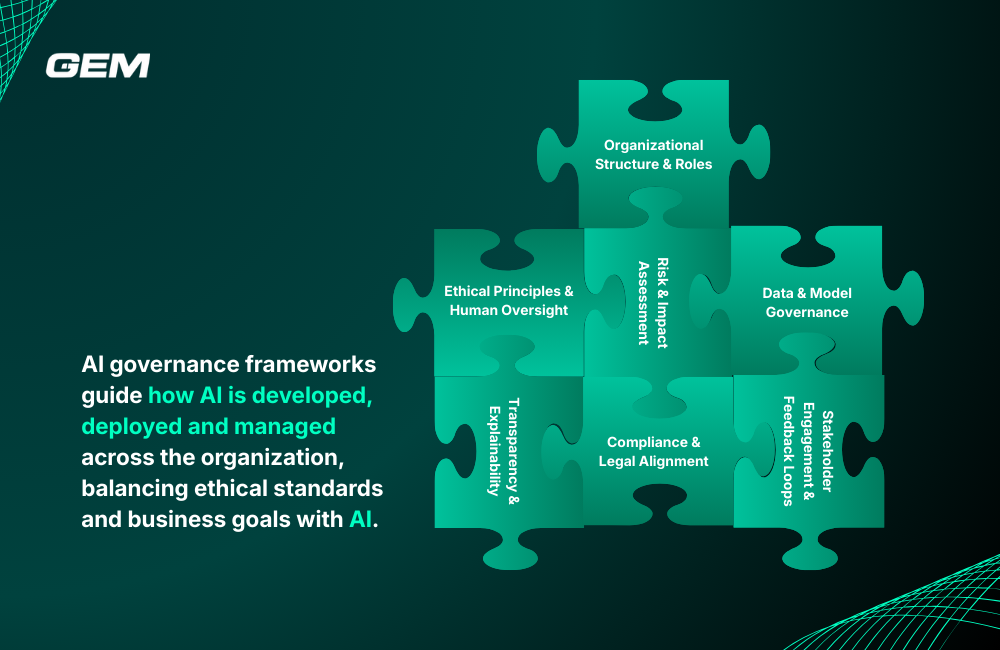
AI 거버넌스 프레임워크는 조직 전반에서 AI를 개발, 배포, 관리하는 방식을 안내하는 체계적인 접근법입니다. 정책, 업무 흐름, 책임성 확보 조치를 통합하여 AI 활용이 윤리 기준, 내부 목표, 외부 규정에 부합하도록 합니다.
이 프레임워크는 책임 배분부터 데이터와 모델의 처리 방식 정의까지 모든 영역을 다룹니다. 또한 투명성을 지원하고, 위험을 모니터링하며, 팀이 문제에 조기에 대응하도록 돕습니다. 가장 효과적인 프레임워크는 AI의 발전에 맞춰 유연하게 적응하면서도 결과의 예측 가능성과 비즈니스 우선순위와의 정합성을 유지합니다.
효과적인 AI 거버넌스 프레임워크의 핵심 기반
책임 있는 AI 프로그램 구축은 실용적이고 확장 가능한 구성 요소에 기반한 프레임워크에서 시작됩니다. 이러한 핵심 요소는 장기적인 정합성, 신뢰, 성과를 위한 토대가 됩니다.
- 조직 구조 & 역할
명확한 책임 주체를 정하는 것이 중요합니다. 법무, 규정 준수, 데이터 과학, IT, 경영진 등 각 부문의 팀에 명확한 책임을 부여해야 합니다. 부서 간 협업 체계를 갖추면 AI 업무 흐름에 거버넌스를 직접 통합하기가 더 쉬워집니다.
- 윤리 원칙 & 인간의 감독
거버넌스는 합의된 가치에서 시작됩니다. 공정성, 투명성, 포용성, 책임성은 의사결정 방식과 인간의 감독이 필요한 지점을 정하는 기준이 됩니다. 이러한 원칙은 AI의 설계와 평가 방식을 형성합니다.
- 위험 & 영향 평가
여기에는 편향, 안전성, 데이터 오용과 같은 잠재적 문제를 조기에 파악하고 검토하는 일이 포함됩니다. 지속적인 위험 평가는 팀이 무엇을 모니터링하고 어디에 개입할지 우선순위를 정하는 데 도움이 됩니다.
- 데이터 & 모델 거버넌스
학습부터 배포까지 AI 수명주기의 모든 단계에는 명확한 기준이 필요합니다. 여기에는 데이터 품질 검사, 접근 제어, 모델 문서화, 운영 환경에서의 성능 모니터링이 포함됩니다.
- 투명성 & 설명 가능성
시스템은 내부 검토와 사용자의 이해를 지원하도록 설계해야 합니다. 이는 특히 중대한 결과를 초래할 수 있는 활용 사례에서 의사결정을 감사하고, 결과를 설명하며, 시스템의 동작을 추적할 수 있어야 한다는 뜻입니다.
- 규정 준수 & 법적 정합성
AI 규정이 점점 복잡해짐에 따라 프레임워크는 AI 시스템을 해당 법률 및 표준과 연계해야 합니다. 여기에는 감사에 대비하고 검토를 위해 문서를 준비해 두는 일이 포함됩니다.
- 이해관계자 참여 & 피드백 순환 체계
거버넌스는 하향식으로만 이루어지지 않습니다. 사용자, 고객, 영향을 받는 당사자의 의견은 위험을 드러내고 시스템 설계를 개선하는 데 도움이 됩니다. 체계적인 피드백 채널을 마련하고, 이를 통해 얻은 내용을 바탕으로 조정하세요.
AI 거버넌스를 더 포괄적으로 이해하려면 이 영상을 시청하세요.
AI 거버넌스의 수준
AI 거버넌스의 모습은 조직마다 다릅니다. 대부분의 기업은 AI 활용 방식, 산업별 요구사항, 내부 역량에 따라 성숙도 곡선의 어느 한 지점에 위치합니다. 이러한 수준은 기업의 현재 위치와 다음에 나아갈 수 있는 방향을 파악하는 데 도움이 됩니다.
- 비공식 단계: 이 단계의 거버넌스는 일반적인 기업 가치나 경영진의 기대를 기반으로 합니다. 비공식적인 윤리 논의나 검토 위원회가 있을 수 있지만, 표준화된 프로세스나 문서는 없습니다.
- 임시 대응 단계: 이 범주에 속하는 조직은 특정 사건이나 위험에 대응하여 정책이나 통제 조치를 마련합니다. 개별 팀이 일정한 체계를 따를 수는 있지만, 기업 전반에서 AI를 어떻게 구축하고 검토하며 배포할지 안내하는 통합 시스템은 없습니다.
- 공식적: 공식적인 거버넌스 모델에는 명확히 정의된 역할, 체계적인 위험 평가, 지속적인 감독이 포함됩니다. 이는 조직의 가치와 법적 요구사항을 모두 반영하며, 흔히 부서 간 협업 팀과 문서화된 절차를 통해 뒷받침됩니다.
AI 거버넌스의 성숙도는 AI 도입과 함께 높아지는 경향이 있습니다. 더 많은 업무 기능이 AI에 의존할수록 체계적인 감독을 미루기는 어려워지며, 이를 조기에 내재화하는 가치도 커집니다.
기업에 AI 규정 준수가 중요한 이유

출처: McKinsey
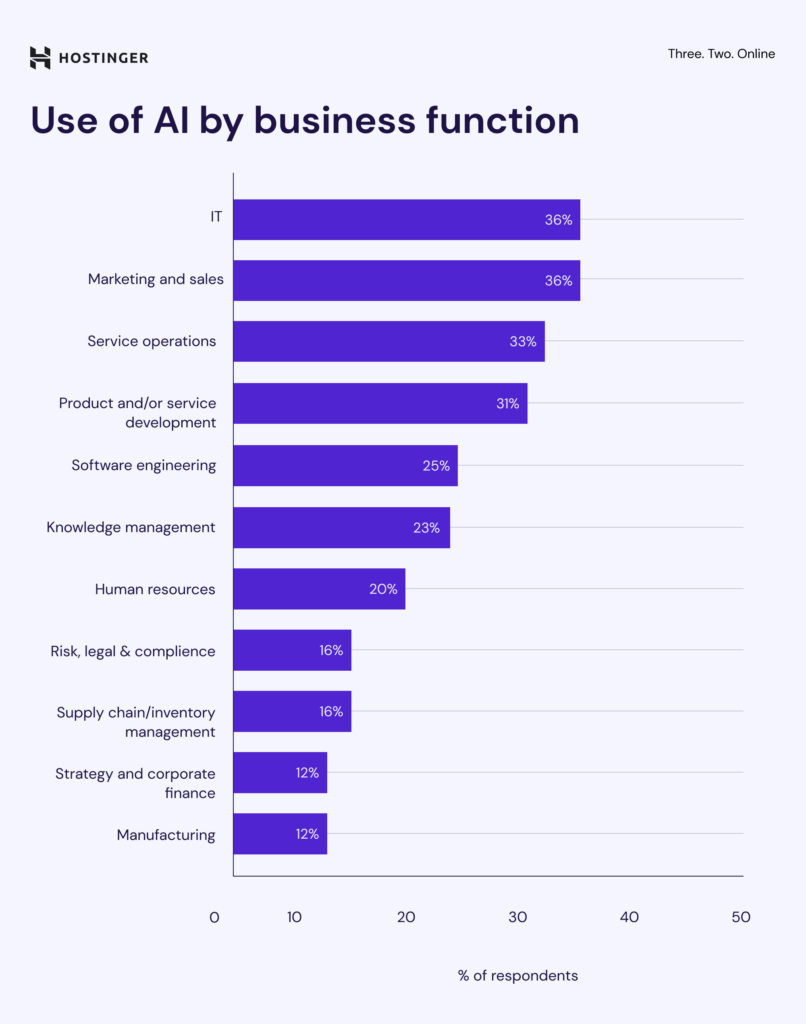
McKinsey의 최신 설문조사에 따르면, 응답자의 88%는 소속 조직이 현재 적어도 하나의 업무 기능에서 AI를 정기적으로 사용한다고 답했으며, 이는 전년의 78%에서 증가한 수치입니다. AI가 더 많은 업무 흐름에 관여하면서 이를 올바르게 활용하는 일의 중요성도 커지고 있습니다.
책임 있는 AI 사용은 우수한 성능을 발휘하고, 빠르게 적응하며, 신뢰를 얻는 시스템을 구축하는 것까지 포함합니다. AI 도입이 확대될수록 명확한 거버넌스와 규정 준수의 필요성도 커집니다.
규정 준수가 중요한 이유는 다음과 같습니다.
- 법적 위험과 평판 위험 감소: 명확한 거버넌스 정책은 팀이 문제를 조기에 식별하고 해결하도록 도와 소송, 규제상 제재 또는 대중의 반발에 노출될 가능성을 줄입니다.
- 운영의 명확성과 효율성 향상: 명확히 정의된 프로세스는 불확실성을 줄이고 의사결정을 가속화하며, 차질을 줄이면서 AI 시스템을 더 쉽게 확장할 수 있게 합니다.
- 이해관계자 전반의 신뢰 구축: 고객, 직원, 파트너가 AI가 책임 있게 관리되고 있음을 확인하면 신뢰가 높아집니다. 이러한 신뢰는 장기적인 도입과 브랜드 신뢰성의 핵심입니다.
- 더 빠르고 안전한 대규모 배포 지원: 탄탄한 프레임워크는 추측에 의존할 필요를 없애 줍니다. 팀은 내부 및 외부 요구사항을 충족했다는 확신을 바탕으로 새로운 모델을 더욱 자신 있게 출시할 수 있습니다.
기업 AI 거버넌스를 형성하는 글로벌 규제
AI 도입이 활발해지면서 전 세계 규제 기관은 책임 있는 사용을 안내하기 위한 프레임워크를 마련하고 있습니다. 여러 지역에서 사업을 운영하는 기업은 규정 준수뿐 아니라 신뢰 구축과 운영 위험 감소를 위해서도 변화하는 이러한 요구사항을 지속적으로 파악해야 합니다.
유럽연합
- EU AI Act: 위험 기반 접근법을 중심으로 구성된 세계 최초의 AI 법적 프레임워크입니다. 사회적 점수 평가와 같은 유해한 활용을 금지하고, 의료나 교육 분야 등에서 사용되는 고위험 시스템에 엄격한 요구사항을 도입하며, 생성형 AI 도구에 투명성을 의무화합니다.
- GDPR: 개인정보 보호를 위한 명확한 규칙을 정하고, 처리의 법적 근거와 자동화된 의사결정의 투명성을 요구합니다. 또한 AI 기반 결과의 영향을 받는 개인의 설명을 요구할 권리를 강화합니다.
북미
- SR-11-7 (미국): 연방준비제도가 발표한 이 지침은 금융기관의 모델 위험 관리에 중점을 둡니다. AI에 특화된 지침은 아니지만, 의사결정에 사용되는 머신러닝 및 기타 알고리즘 시스템을 관리하는 데 널리 채택되고 있습니다.
- 캐나다의 자동화된 의사결정에 관한 지침: 연방정부의 AI 사용에 적용됩니다. 시스템을 위험 수준에 따라 분류하고, 자동화된 의사결정의 공정성, 정확성, 설명 가능성을 보장하기 위해 알고리즘 영향 평가(AIA)를 요구합니다.
아시아 태평양
- 국가별 프레임워크: 싱가포르, 일본, 한국 등의 국가는 혁신과 안전에 중점을 둔 국가 AI 전략을 도입했습니다. 공통 주제로는 신뢰성, 투명성, 데이터 보호(예: 일본의 APPI)가 있습니다.
- 국경 간 이니셔티브: 일본의 “신뢰 기반 데이터 자유 이동”(DFFT)은 혁신과 개인정보 보호의 균형을 목표로 책임 있는 국경 간 데이터 공유를 촉진합니다. APAC 지역 전반에서 주목받고 있습니다.
글로벌 표준
- OECD 원칙: 인간 중심의 투명한 AI를 촉진하는 비구속적 지침을 제공합니다. 정부와 산업 단체는 이러한 원칙을 참고 기준으로 자주 활용합니다.
- ISO/IEC 표준: ISO/IEC 42001:2023은 인증 가능한 AI 경영시스템을 도입하여 조직이 리스크 및 규정 준수 분야의 모범 사례에 부합하도록 돕습니다.
- NIST AI RMF: 미국에서 마련한 실용적인 자율 프레임워크로, 시스템 수명주기 전반의 AI 리스크 관리를 안내하기 위해 거버넌스 수립(Govern), 맥락 파악(Map), 측정(Measure), 관리(Manage)라는 네 가지 핵심 기능을 제시합니다.
이러한 프레임워크와 표준은 기업이 AI를 설계, 배포, 모니터링하는 방식을 형성하고 있습니다. 최신 동향을 파악하고 유연하게 대응하는 것이 규정 준수와 신뢰를 모두 유지하는 핵심입니다.
산업별 AI 거버넌스의 실제 적용
여러 부문에서 AI 도입이 빠르게 늘고 있지만, 기업이 이러한 시스템을 관리하는 방식은 산업마다 다릅니다. AI 기반 의사결정이 운영, 리스크, 고객 상호작용에 미치는 영향이 커질수록 체계적인 거버넌스는 결과가 목표에 부합하고 책임 있게 도출되도록 하는 데 핵심적인 역할을 합니다.
출처: Hostinger
- 기술
기업의 88%가 생성형 AI를 사용하는 기술 부문은 AI 구현을 선도하고 있습니다. 많은 기업이 이미 AI 윤리 위원회, 모델 문서화 표준, 내부 감사를 업무 프로세스에 통합했습니다. 일찍 시작한 덕분에 거버넌스 체계를 대규모로 시험하고 개선할 수 있습니다.
- 전문 서비스
이 부문 기업의 약 80%는 법률 검토부터 컨설팅 결과물 작성에 이르기까지 지식 업무를 지원하기 위해 생성형 AI를 사용합니다. 거버넌스는 특히 고객 대면 도구에서 고객 기밀 유지, 설명 가능성, 모델 추적 가능성을 보장하는 데 초점을 맞추는 경우가 많습니다.
- 첨단 산업 & 제조업
이들 산업의 AI 도입률은 79%로 보고되며, 예지 정비, 수요 예측, 자동화에 AI를 활용합니다. 이 분야의 거버넌스에는 안전 표준과 연계된 리스크 매트릭스와 공급업체의 규정 준수 추적이 포함되는 경우가 많습니다.
- 미디어 및 통신
도입률이 마찬가지로 79%인 이들 기업은 콘텐츠 생성, 광고 타기팅, 고객 지원에 AI를 사용합니다. 거버넌스 활동은 일반적으로 콘텐츠 투명성, 편향 완화, 사용자 데이터 보호를 우선시합니다.
- 소비재 및 소매
도입률이 68%인 이 부문에서 AI는 기업이 트렌드를 예측하고, 예측 기반 추천을 통해 쇼핑 경험을 개인화하며, 공급망을 관리하도록 돕고 있습니다. 이 분야의 거버넌스에는 고객 데이터 보호, 동의 이력 추적, 알고리즘 추천의 공정성이 포함되는 경우가 많습니다.
- 금융 서비스
이 부문 기업의 65%가 AI를 사용하며, 특히 신용 평가, 사기 탐지, 포트폴리오 분석에 활용합니다. 많은 기업이 SR-11-7과 같은 모델 리스크 관리 지침을 따르며, 공식화된 검토 절차, 감사 추적 기록, 설명 가능성 도구를 규정 준수 업무 프로세스에 통합하고 있습니다.
- 의료, 제약 및 의료 제품
63%의 도입률은 진단, 의약품 개발, 운영 최적화에서 AI 활용이 증가하고 있음을 보여줍니다. 이 부문의 거버넌스는 환자 안전, 규제 준수, AI 모델의 임상적 검증을 중심으로 이루어지는 경우가 많습니다.
- 에너지 및 소재
도입률은 59%로 상대적으로 낮지만, 장비 모니터링과 배출량 예측 같은 활용 사례가 늘어나고 있습니다. 이 분야의 거버넌스는 운영 리스크, 모델 신뢰성, 환경에 대한 책임에 초점을 맞춥니다.
책임 있는 AI 거버넌스 프레임워크 구축: 단계별 접근법
기업 리더에게 AI 거버넌스 프레임워크 구축은 리더십 과제이자 전략적 기회입니다. 목표는 AI 개발이 비즈니스 목표, 리스크 관리, 장기적 신뢰에 부합하도록 하는 체계를 만드는 것입니다.
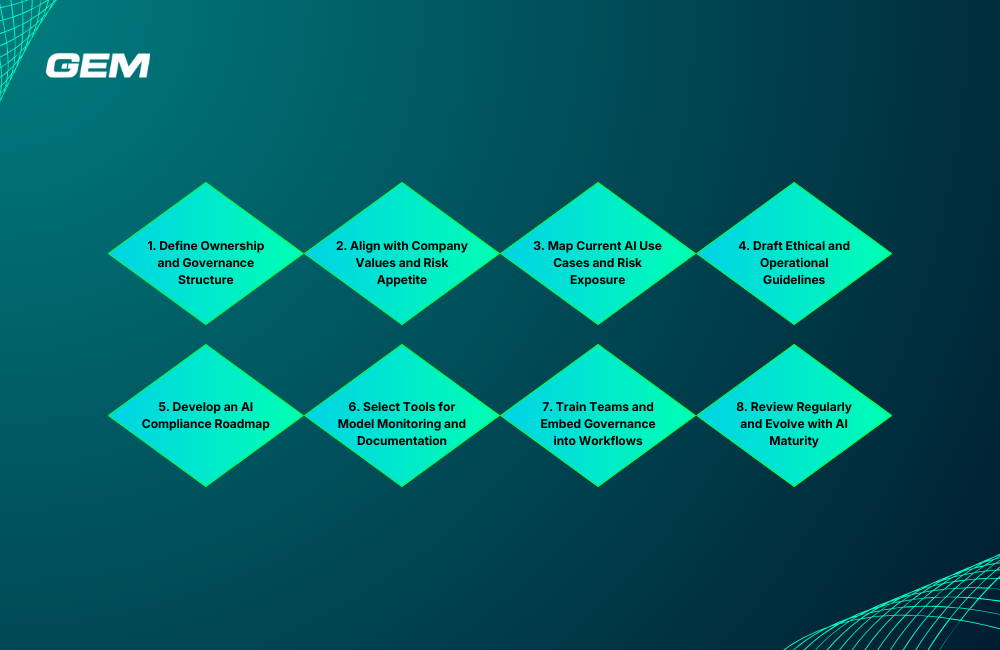
1. 책임 주체와 거버넌스 구조 정의
먼저 AI 거버넌스를 누가 이끌고 의사결정이 어떻게 이루어지는지 정립하세요. 일반적으로 데이터 과학, IT, 법무, 컴플라이언스, 제품 부문 및 경영진의 대표로 구성된 부서 간 거버넌스 위원회를 구성하는 것이 여기에 포함됩니다. AI 이니셔티브 검토, 상위 보고 사안 처리, 배포할 모델 승인에 대한 역할을 명확하게 배정하세요. 이때 문서화된 RACI 매트릭스가 유용한 경우가 많습니다.
2. 기업 가치 및 위험 수용 성향과 연계
거버넌스 프레임워크는 조직의 윤리적 입장과 위험 허용 수준을 반영해야 합니다. 예를 들어 의료 또는 금융 분야에서 사업을 운영한다면 설명 가능성과 감사 가능성에 대한 요구 수준이 더 높을 수 있습니다. 공정성, 투명성, 책임성과 같은 가치가 단순한 구호에 그치지 않고 비즈니스 전략에 부합하는 측정 가능한 지침으로 연결되도록 하세요.
3. 현재 AI 활용 사례 및 위험 노출 현황 파악
개발 중인 사례를 포함하여 전사적으로 AI 및 머신러닝 활용 사례 목록을 작성하세요. 영향, 규모, 자동화 수준, 데이터 민감도를 기준으로 각 활용 사례를 평가하세요. 위험 매트릭스를 활용하면 더욱 심층적인 거버넌스 통제가 필요한 영역의 우선순위를 정하는 데 도움이 됩니다. 또한 이 단계는 섀도 AI(공식 경로 밖에서 개발된 활용 사례)를 식별하고 관리 범위에 포함하기에 적절한 시점입니다.
4. 윤리 및 운영 지침 초안 작성
추상적인 원칙을 실행 가능한 정책으로 구체화하세요. 여기에는 데이터 선정, 편향 완화, 모델 검증, 인간 참여형 프로세스 요건, 허용되는 사용에 관한 지침이 포함됩니다. 팀 전반에 일관된 기준을 정립하기 위해 사내 AI 실무 규범을 발행하는 방안을 고려하세요. 가능하다면 신뢰성과 향후 호환성을 확보할 수 있도록 이를 외부 프레임워크(예: OECD, ISO/IEC 42001)와 연계하세요.
5. AI 컴플라이언스 로드맵 수립
규제 요건은 지역과 산업에 따라 다르며 빠르게 변화하고 있습니다. 법무 및 컴플라이언스 팀과 협력하여 개인정보 보호(GDPR, CCPA), 설명 가능성, 인간의 감독과 같은 핵심 의무를 다루는 로드맵을 수립하세요. 문서화, 감사, 보고 체계에 대한 일정을 포함하세요. 변화에 선제적으로 대응할 수 있도록 이 로드맵을 분기마다 검토해야 합니다.
6. 모델 모니터링 및 문서화 도구 선정
버전 관리, 성능 모니터링, 설명 가능성을 지원하는 도구에 투자하세요. 일반적으로 모델 카드, 데이터시트, 편향 탐지 플랫폼 등을 선택할 수 있습니다. 목표는 팀이 모델의 목적, 가정, 한계 및 환경별 성능을 쉽게 문서화할 수 있도록 하는 것입니다. 업무 차질을 최소화할 수 있도록 도구는 기존 MLOps 스택에 통합되어야 합니다.
7. 팀 교육 및 워크플로에 거버넌스 내재화
거버넌스는 실제로 도입되고 실천될 때만 효과를 발휘합니다. 데이터 과학자, 제품 관리자, 법무 담당자, 경영진 후원자 등 각 역할에 맞는 교육 프로그램을 시행하세요. 규칙이 무엇인지 설명하는 데 그치지 말고 거버넌스가 기존 워크플로에 어떻게 적용되는지에 초점을 맞추세요. 팀이 위험을 조기에 제기하고 의사결정 과정을 문서화하도록 장려하세요. 이는 사후 대응 중심의 문화를 선제적 대응 중심으로 전환하는 데 도움이 됩니다.
8. 정기적 검토 및 AI 성숙도에 따른 발전
AI 거버넌스는 일회성 프로젝트가 아닙니다. 일반적으로 6~12개월마다 프레임워크를 검토하도록 주기를 정하세요. 모델 승인 소요 시간, 감사 결과, 사고 보고서와 같은 핵심 지표를 추적하여 프레임워크가 얼마나 효과적으로 작동하는지 평가하세요. AI 성숙도가 높아짐에 따라 정책을 개선하고 도구를 확충하며 위험 임계값을 재검토하세요.
AI 거버넌스를 지원하는 도구 & 기술
거버넌스 프레임워크가 일관성과 확장성을 유지하려면 적절한 도구가 필요합니다. 이러한 기술은 감독 업무를 간소화하고 가시성을 높이며 수작업 부담을 줄여줍니다:
모델 문서화 도구
모델 카드와 데이터시트 같은 도구는 모델의 설명 및 평가 방식을 표준화하는 데 도움이 됩니다. 팀 간 소통을 개선하고 감사 준비를 지원합니다.
편향 탐지 및 설명 가능성 플랫폼
이러한 도구는 편향을 검사하고 공정성을 분석하며 기술 및 비기술 이해관계자 모두가 모델 출력을 더 쉽게 이해할 수 있도록 합니다.
워크플로 오케스트레이션 및 감사 추적 도구
거버넌스 업무를 자동화하면 일관성을 확보할 수 있습니다. 누가 무엇에 언제, 왜 접근했는지 추적하는 플랫폼은 책임성을 뒷받침하고 규정 준수의 공백을 줄여줍니다.
거버넌스 대시보드 및 정책 관리 소프트웨어
실시간 대시보드는 정책 준수 현황을 추적하고 이상 징후를 표시하며 팀과 프로젝트 전반의 거버넌스 정책을 관리하는 중앙 허브를 제공합니다.
GEM Corporation: AI 거버넌스 및 활용 지원 파트너
적합한 팀과 협력하면 AI 거버넌스의 복잡성을 줄일 수 있으며, 특히 내부 자원이 부족하거나 규제가 불명확할 때 도움이 됩니다. GEM Corporation은 탄탄한 기술 전문성과 실무 경험을 바탕으로 기업이 책임감 있게 AI를 구축하고 확장하며 관리할 수 있도록 지원합니다.
2014년부터 GEM은 일본, 아시아 태평양, 유럽 전역의 Fortune 500 기업과 빠르게 성장하는 스타트업을 지원해 왔습니다. 400명 이상의 IT 전문가와 함께 속도, 품질, 책임감을 갖추고 안전하며 높은 성과를 내는 솔루션을 제공하는 데 주력합니다.
당사의 AI 서비스는 ISO/IEC 27001:2022, ISO 9001:2015, CMMI Level 3 등의 인증을 기반으로 전략부터 배포까지 전체 수명주기를 아우릅니다. ISTQB Gold Partner이자 Databricks와 ServiceNow의 공식 컨설팅 파트너인 GEM은 모든 프로젝트에 품질 거버넌스를 통합합니다.
결론
AI 거버넌스 프레임워크는 기업 전반에서 AI를 구축하고 평가하며 관리하는 방식을 형성합니다. 비즈니스 가치와 감독 체계를 연결하고, 규제 부합을 지원하며, 팀의 데이터 및 모델 활용 방식을 강화합니다. 책임 주체를 정의하는 것부터 적절한 도구를 선택하는 것까지, 이 가이드에서 다룬 단계는 리더에게 실질적인 추진 방향을 제시합니다. AI 도입이 확대될수록 체계와 일관성을 유지하는 것이 더욱 중요해집니다. 적절한 지원을 바탕으로 계획에서 실행으로 나아가려면 GEM에 문의하여 당사가 귀사의 AI 거버넌스 여정을 어떻게 지원할 수 있는지 알아보세요.
What are the most important components or "pillars" of a responsible AI framework?
The framework is built on several core pillars, including Organizational Structure & Roles (clear ownership), Ethical Principles & Human Oversight, Risk & Impact Assessment, Data & Model Governance, Transparency & Explainability, Compliance & Legal Alignment, and Stakeholder Engagement & Feedback Loops.
Why is it so important for enterprises to focus on AI compliance right now?
Compliance is vital because it reduces legal and reputational risk from issues like bias or data misuse. It also improves operational efficiency by providing clear processes, builds trust with customers, and allows for faster, safer deployment at scale because internal and external requirements have already been met.
Which global regulations should my enterprise be aware of when setting up governance?
You should pay attention to risk-based frameworks like the EU AI Act, data protection laws like GDPR (which also reinforces the right to explanation for AI outcomes), and industry-specific guidance such as the U.S. financial sector's SR-11-7 on model risk management. Global standards like the NIST AI RMF also offer practical guidance.
What is the first practical step we should take to start building this framework?
The very first step is to Define Ownership and Governance Structure. This means establishing who leads AI governance (e.g., forming a cross-functional committee with members from legal, IT, and data science) and assigning clear roles for reviewing and approving new AI initiatives and models.


