



手動テストは、ソフトウェア品質保証の中核を担う分野であり、特に人間の判断や実際のユーザー行動を評価する必要がある場面で重要です。自動化が拡大し続ける一方で、多くのチームは機能、インターフェース、探索的な検証に手動の手法を活用しています。Testlioによると、QAチームの3分の2以上が、現在もテストサイクルに手動の手法を取り入れています。本記事では、開発ライフサイクルのさまざまな段階で適用される、手動テストの12種類を解説します。単体レベルの確認からシステム全体の評価まで、これらの技法は、ソフトウェアがリリース前に満たすべき多様な条件に対応しています。
手動テストが今も代替できない理由
自動テストは速度と一貫性をもたらしますが、手動テストはツールだけでは十分に対応できない領域で、深い検証を可能にします。人間の判断、適応力、文脈の理解が必要な場面で、ソフトウェアの動作を検証する重要な役割を果たします。
- 文脈の理解
手動テストの担当者は、業務プロセス、ユーザーの役割、エッジケースを総合的に把握したうえでソフトウェアを評価します。通常とは異なる入力や珍しい画面遷移のパターンなど、実際の利用環境でシステムが期待どおりに動作するかを評価できます。
- 変化への適応力
進行の速い開発サイクルや初期段階の製品では、要件が頻繁に変化します。手動テストは、自動化スクリプトの調整に必要な準備期間を要することなく、迅速に対応できます。この柔軟性が、頻繁な反復開発や機能の継続的な進化を支えます。
- 探索的およびアドホックなシナリオ
探索的テストは、テスト担当者の直感と経験を頼りに、隠れた欠陥を発見します。こうしたシナリオは事前に定義されていないため、自動化が困難です。手動テストの担当者は、予想外の経路をたどり、体系的に作成されたスクリプトでは見落としかねない問題を発見できます。
- 主観的な評価
UIの分かりやすさ、コンテンツの正確性、全体的な使いやすさなど、ソフトウェアの特定の側面には人間による評価が必要です。手動テストは、ユーザー体験に影響する不整合、レイアウトの問題、分かりにくい操作上のやり取りをチームが発見するのに役立ちます。
- コンプライアンスとリスク軽減の支援
規制や法的要件のある分野では、手動テストが、文書、ワークフロー、ユーザーとのやり取りにおける要件の遵守を検証するのに役立ちます。これらの領域では、機能の正確性を超えた詳細なレビューが必要になることが少なくありません。
手動テストは自動化の代替ではなく、自動化では対応できない品質の側面を補完する取り組みです。
手動テストの12種類
手動テストにはさまざまな技法があり、それぞれソフトウェアの内部構造をどの程度把握できるかに応じて適用されます。このセクションでは、手動テストの各種のテストを詳しく解説します。
ブラックボックステスト
ブラックボックステストは、内部のコードやロジックを把握せずに、外部の視点から機能を検証することに重点を置きます。テスト担当者は、要件とユーザーの期待に基づいて入力と出力を評価します。代表的なブラックボックステストの技法には、次のものがあります。
- 同値分割法:入力データを有効なグループと無効なグループに分け、代表値をテストします。
- 境界値分析:欠陥が発生しやすい入力範囲の境界でテストします。
- デシジョンテーブルテスト:入力の組み合わせと対応する出力を使用して、ルールと条件を検証します。
- 状態遷移テスト:入力イベントに応じて異なる状態へ遷移する際のシステムの動作を検証します。
- エラー推測:過去の経験に基づき、欠陥につながりやすい、障害の起きやすい領域を特定します。
ブラックボックステストは、機能テスト、システムテスト、受け入れテストの段階でよく適用されます。
ホワイトボックステスト
ホワイトボックステストは、内部のロジックとコード構造に完全にアクセスできる状態で実施されます。通常はコーディングの知識を持つ開発者やテスト担当者が実施し、システムが内部でどのように動作するかに重点を置きます。主なホワイトボックステストの手法には、次のものがあります。
- ステートメントテスト:コードのすべての行が少なくとも1回実行されることを検証します。
- 分岐テスト:制御構造(例:if/else)で起こり得るすべての分岐をテストします。
- パステスト:コード内で起こり得るすべての経路を実行して、ロジックの誤りを検出します。
- ループテスト:反復回数が0回、1回、複数回の場合を含む、さまざまな条件下でコード内のループの動作を評価します。
- 条件テスト:論理条件が真および偽になる場合の結果を評価します。
ホワイトボックステストはコードの信頼性を高め、単体テストや結合テストでよく使用されます。
グレーボックステスト
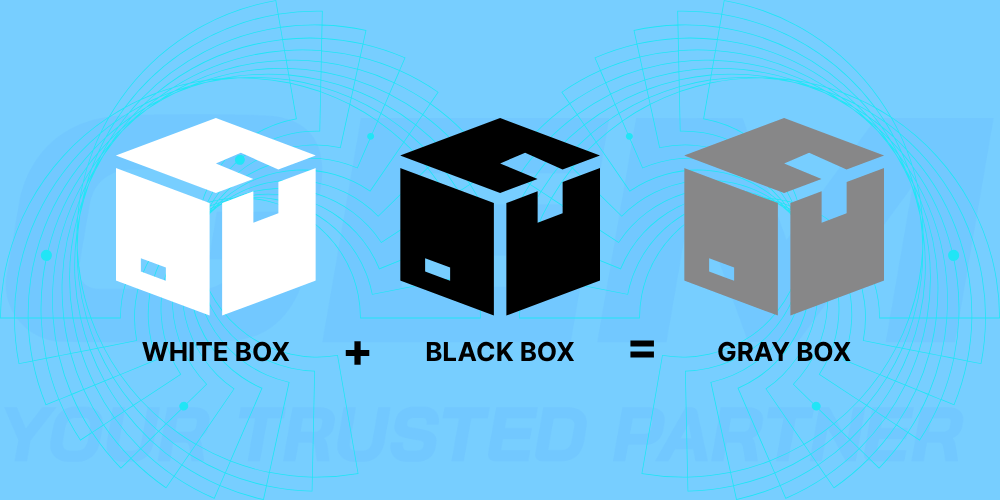
グレーボックステストは、ブラックボックステストとホワイトボックステストの両方の要素を組み合わせたものです。テスト担当者は内部コンポーネントについて部分的な知識を持っているため、ユーザー中心のアプローチを維持しながら、より十分な情報に基づくテストシナリオを設計できます。 一般的なグレーボックステストの手法には、次のものがあります。
- セッションベーステスト:既知のシステム動作を指針として、探索的テストを時間制限のあるセッションに構成します。
- データベーステスト:バックエンド構造を理解したうえで、データの整合性、テーブル間の関係、クエリの正確性を検証します。
- アクセス制御テスト:ユーザーロールの違いによって、認可および認証の仕組みがどのように動作するかを評価します。
- インターフェーステスト:入出力と内部の両方の観点から、統合されたモジュール間の相互作用を検証します。
このハイブリッドな手法は、通常、結合テスト、セキュリティテスト、エンドツーエンドテストで使用されます。これらのテストでは、コード全体にアクセスしなくても、アーキテクチャへの理解によってテストカバレッジを向上できます。
単体テスト
単体テストは、個々のコンポーネントや関数を独立して検証することに重点を置きます。通常は開発者が作成・実行し、特定のコード単位が定義された条件下で期待どおりに動作することを確認します。単体テストの主な要素は次のとおりです。
- 関数レベルの検証:各関数やメソッドに対して、有効な入力と無効な入力の両方でテストします。
- 外部依存関係のモック化:テスト対象の単位を切り離すために、外部呼び出し(API、データベースなど)を模擬します。
- アサーションによる確認:アサーションを使用して、出力値を期待される結果と比較します。
- コードカバレッジの測定:テストによってコードベースのどの程度が実行されたかを追跡するために、ツールがよく使用されます。
単体テストは、不具合の早期発見を支援し、開発中のコードの安定性に貢献します。
サニティテスト
サニティテストは、新しいビルドや小規模な更新を受け取った後に、対象を絞って実施するテストです。特定の変更やバグ修正が正しく適用され、関連機能に影響を与えていないかをテスターが判断するのに役立ちます。サニティテストの特徴は次のとおりです。
- 対象範囲の限定:変更されたモジュールと関連領域のみをテストします。
- 迅速な実行:詳細な文書化や包括的な計画なしにテストを実行します。
- 変更の検証:報告された不具合が解消されているか、または新機能が説明どおりに動作しているかを検証します。
- 短いフィードバックサイクル:QAチームが現在のビルドで追加のテストを実施できるか判断するのに役立ちます。
サニティテストは、時間が限られ、変更範囲が狭い場合によく使用されます。
スモークテスト
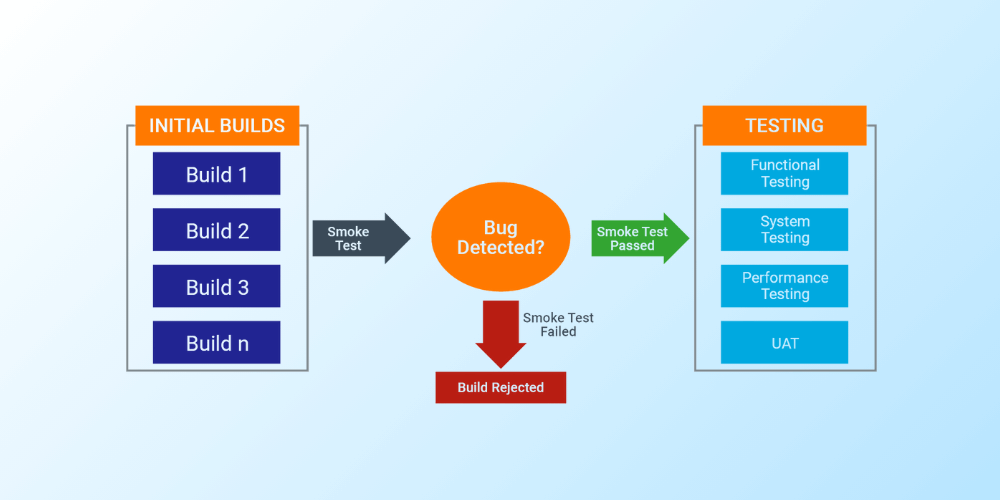
スモークテストは、アプリケーションの主要機能が動作していることを確認するために、新しいビルドに対して実施する予備的な確認です。より詳細なテストを開始する前に、次の段階へ進めるかを判断する役割を果たします。スモークテストの一般的な要素は次のとおりです。
- 基本機能の確認:ログイン、ナビゲーション、データ入力などの主要なワークフローを検証します。
- ビルドの検証:アプリケーションが起動し、応答し、基本的なタスクを実行することを確認します。
- 最小限のテストセット:ビルドの安定性を評価するために、少数の高レベルのテストケースを実行します。
- 不具合の早期発見:この段階で重大な障害が発生した場合、そのビルドは詳細なテストを行う準備ができていないことを示します。
スモークテストは、機能検証を行う準備ができていないビルドにQAチームが時間を費やすことを防ぎます。
リグレッションテスト
リグレッションテストでは、コード変更後にテストケースを再実行し、既存の機能が影響を受けていないことを確認します。一般的に、バグ修正、機能改善、システムのアップグレード後に使用されます。リグレッションテストの主な手法は次のとおりです。
- 機能テストの再実行:以前に合格したテストケースを再実行して、意図しない影響がないかを確認します。
- リスクの高い領域の優先:変更が頻繁に行われるモジュールや、過去に不具合があったモジュールに、より重点を置きます。
- リグレッションテストスイートの維持管理:厳選したテストケース群を作成し、現在のシステム動作を反映するように継続的に更新します。
- 各ビルドに合わせた実行:一貫したリリースを支えるため、通常は新しいバージョンごとにリグレッションテストを実行します。
この種類のテストは、既知の不具合の再発を防ぎ、反復開発を通じた製品の安定性を支えます。
UIテスト
UIテストでは、アプリケーションのユーザーインターフェースを調べ、視覚的要素、レイアウト、操作時の動作が設計上の期待に沿っているかを検証します。また、ユーザーの操作に対してインターフェースが正しく応答するかも確認します。手動のUIテストでは、次の点に重点を置きます。
- 要素の表示と配置:ボタン、フィールド、ラベルの位置や表示が正しいかを確認します。
- 操作時の動作:さまざまな入力や画面サイズで、ドロップダウン、モーダル、フォーム要素をテスターが検証します。
- コンテンツの正確性:テキスト、メッセージ、ラベルについて、内容に不足がないか、文法が正しいか、明確かを確認します。
- デバイス間およびブラウザー間の確認:さまざまなプラットフォームでインターフェースを評価し、一貫して動作することを確認します。
UIテストは、視覚的な表現と機能上の動作を整合させることで、使いやすさを支えます。
探索的テスト
探索的テストは、事前に定義されたテストケースを使わずに、テスターがアプリケーションを直接操作しながら積極的に探索するアプローチです。ドメイン知識、経験、直感を活用し、手順が定められたテストでは捉えられない可能性のある不具合を特定します。 主な実践方法は次のとおりです:
- セッションベースのテスト:テストを時間制限のあるセッションに分け、各セッションに明確な目標や重点領域を設定します。
- リアルタイムの文書化:セッションの進行に合わせて、観察内容や発見した問題を記録します。
- フォローアップシナリオ:予想外の発見があれば、事前に手順を定めていない追加テストを行い、システムの動作をさらに深く調べます。
- 未検証領域への注力:カバレッジを拡大するため、テストが十分でないモジュールや新機能を対象にすることがよくあります。
探索的テストは、実際の業務フローに潜む問題を明らかにし、検証の抜けを埋めることで、体系的なテストを補完します。
システムテスト

システムテストは、完成して統合されたアプリケーション全体を総合的に評価するものです。文書化された要件に照らしてシステム全体の動作を確認し、機能面と非機能面の両方を対象とします。この種類のテストは管理された環境で実施され、多くの場合、専任のQAチームが担当します。通常、次のような主要領域を対象とします:
- 機能テスト:機能が仕様どおりに動作することを検証します。
- 性能テスト:想定負荷の下での応答時間、安定性、拡張性を評価します。
- セキュリティテスト:認証、データ処理、アクセス制御における潜在的な脆弱性を特定します。
- 互換性テスト:さまざまなブラウザー、デバイス、オペレーティングシステムでのシステムの動作を検証します。
- エラー処理テスト:無効な入力やシステム障害に対して、システムが正しく応答することを確認します。
システムテストでは、モジュール、インターフェース、外部依存関係を含むアプリケーションが、統合された全体として一貫して動作することを確認します。
結合テスト
結合テストは、システムの構成要素間の相互作用に重点を置き、モジュール間のデータの流れや通信が意図どおりに行われることを検証します。このテストは、単体テストの後、システムテストの前に実施します。一般的な結合テストのアプローチは次のとおりです:
- トップダウンテスト:上位モジュールから開始し、下位の構成要素を段階的に統合します。
- ボトムアップテスト:単体レベルのモジュールから開始し、上位の構成要素を順次統合します。
- ビッグバンテスト:すべての構成要素を一度に結合し、システム全体の相互作用をテストします。
- 増分テスト:モジュールを段階的に追加してテストし、不具合の切り分けを容易にします。
- インターフェーステスト:モジュール、API、サービス間のデータ交換や通信に重点を置きます。
結合テストは、本格的なシステムテストを開始する前に、データマッピング、インターフェース通信、サービス連携の不具合をチームが検出するのに役立ちます。
受け入れテスト
受け入れテストは、製品の本番稼働前に行う最終検証段階です。システムがビジネス要件を満たし、エンドユーザーが利用できる状態にあるかを確認します。このテストは通常、QAチーム、関係者、または顧客が実施します。受け入れテストの一般的な形式は次のとおりです:
- ユーザー受け入れテスト(UAT):エンドユーザーが実際の利用場面に基づくテストケースを実行し、システムが自分たちの業務フローを支援することを検証します。
- ビジネス受け入れテスト(BAT):ビジネスルール、コンプライアンス要件、業務プロセスとの整合性の検証に重点を置きます。
- 契約受け入れテスト:納品された製品が、合意された条件と仕様を満たすことを確認します。
- 規制受け入れテスト:規制対象の業界で、法律や方針に定められた基準への準拠を検証するために実施します。
受け入れテストは、製品の導入準備が整い、想定された用途に適合していることを関係者が確認するのに役立ちます。
これらのテストを活用することで、QAチームはソフトウェアの機能面とユーザー体験面の両方を検証できます。
手動テストを正しく効果的に実施するには?
手動テストで開発サイクルを通じて一貫した結果を得るには、体系的なアプローチが必要です。構造化されたワークフローは、追跡可能性、責任の明確化、製品目標との整合性を支えます。
要件
まず、製品要件、ユーザーストーリー、技術仕様を確認します。目的は、何をどのような条件でテストする必要があるかを理解することです。この段階の主な作業は次のとおりです:
- 機能要件と非機能要件の確認
- 受け入れ基準とビジネスルールの特定
- 関係者との前提条件や制約の明確化
明確で漏れのない要件は、正確なテストカバレッジの基盤となります。
テスト計画
計画では、テストをどのように組織して実施するかを示します。また、テスト活動の範囲も定義します。 この段階で、チームは次のことを行います。
- 対象範囲に含まれる機能、モジュール、ワークフローの概要を整理する
- アプリケーションの種類に適した手法を選択する(例:機能テスト、探索的テスト、互換性テスト)
- テストケースの作成、実行、終了に向けたマイルストーンを設定する
- QA、開発、ビジネス関係者の間で責任を割り当てる
- テスト実行に必要なツールと環境を明示する
この文書は、役割やスケジュールを横断して調整を行うためのツールとして機能します。
テストケースの作成
テストケースは、要件を具体的な操作と期待結果に落とし込みます。テスト作業に体系を与え、チームが不具合を特定の条件までさかのぼって追跡できるようにします。テスターは通常、次のことを行います。
- 機能をテスト可能な単位に分解する
- 標準的なシナリオと境界的なシナリオの両方を反映した入力の組み合わせを設計する
- 事前条件、テストデータ、環境設定を文書化する
- 期待結果を測定可能な形で定義する
- モジュール、リスク領域、リリースサイクルごとにケースをテストスイートにまとめる
各ケースは、実行と将来の保守の基準となります。
テストケースの実行
テスト実行時には、定義された手順に従って各ケースを実行します。テスターは結果を文書化し、各ケースに合格または不合格を記録します。実行には次の作業が含まれます。
- 各テストケースを手順に沿って実行する
- 各操作の実際の結果を記録する
- 実際の結果と期待結果を比較する
- あらゆる差異、不整合、予期しない動作を記録する
- スクリーンショットやコンソールログなどの裏付け資料を取得する
テストの実行により、さまざまなワークフローにおけるアプリケーションの現在の動作を把握できます。
不具合の記録
テスト中に見つかった不具合は、不具合追跡システムに記録します。その目的は、開発者に必要な情報を漏れなく提供し、不具合を再現できるようにすることです。一般的な不具合報告には次の内容が含まれます。
- 問題の簡潔な概要
- 不具合を発生させるために必要な手順
- 観察された動作とシステムへの影響
- ブラウザーのバージョン、OS、ビルド番号などの環境の詳細
- 関連する裏付けファイル(例:ログ、スクリーンショット、データサンプル)
この手順により、開発チームは不具合のトリアージと解決をより迅速に進められます。
再テストと回帰テスト
不具合への対応後、テスターは不合格となったケースを再度実行し、修正を確認します。また、アプリケーションの関連領域も再確認します。この段階には次の作業が含まれます。
- 以前に不合格となったテストケースを同じ条件で再実行する
- 変更の影響を受けた可能性のある、関連するすべての機能を検証する
- 事前に定義された一連の回帰テストケースを実行する
- 以前は安定していた領域で、新たな問題や再発した問題がないか確認する
- テスト管理システムを最新の結果で更新する
この手順は、アプリケーション全体で意図しない副作用が生じるのを防ぎます。
結果の報告
実行が完了したら、関係者に適した形式で結果をまとめます。通常、報告書には次の内容が含まれます。
- 総件数と結果を含む、実行したケースの概要
- 未解決、解決済み、対応保留の不具合一覧
- 追加調査が必要となる可能性のある観察事項
- テスト結果とリスク領域に基づく提言
- テストケースと元の要件とのトレーサビリティ
報告は、テストカバレッジとシステム品質の全体像を示すことで、製品に関する意思決定を支援します。
GEM Corporationは、カスタムソフトウェア開発とエンドツーエンドの品質保証を専門とするグローバルなテクノロジーパートナーです。2014年以降、EU、オーストラリア、日本、韓国などで300件以上のプロジェクトを手がけ、業務領域の専門知識と精密なエンジニアリングの両方を必要とする企業にサービスを提供してきました。GEMのカスタムソフトウェアサービスは、個々のビジネス目標に合致する、拡張性と安全性を備えたアプリケーションの構築に重点を置いています。品質保証の分野では、機能、統合、セキュリティ、性能の各層を網羅する、幅広い手動テストと自動テストを提供しています。QAチームは、体系的なテスト設計と探索的手法の両方を適用し、リスクを早期に特定するとともに、実際の利用環境に即した条件下で複雑なシステムを検証します。幅広い技術スタックと柔軟な対応を可能にするサービス提供モデルにより、GEMは初期構想から安定したリリースまでお客様を支援します。
詳しくはこちら:手動テストと自動テストの比較
結論
手動テストは、特に人間の判断、文脈の理解、適応力が求められる場面で、ソフトウェア検証の中核を担い続けています。ブラックボックス、ホワイトボックス、統合、システム、受け入れ、回帰、探索的テストなど、手動テストのさまざまな種類は、チームが技術的な正確性と実際の利用環境での動作の両方を評価するのに役立ちます。それぞれの種類が、不具合の発見、ワークフローの検証、リリースの安定性確保に役割を果たします。明確なプロセスと組み合わせることで、手動テストは要件が変化する中でも一貫した成果物の提供を支えます。自動化が反復可能な作業を担う一方、手動テストは柔軟性と細部への注意が必要な領域について、引き続き洞察をもたらします。その価値は、ロジック、ユーザビリティ、ユーザーが得られる成果に焦点を当てる点にあります。
GEMが、お客様に合わせたQAサービスやカスタムソフトウェアソリューションを通じて次のプロジェクトをどのように支援できるかについては、当社チームまでご相談ください。


