



企業はAIを活用して急速に前進していますが、体制が整っていなければ、状況はあっという間に混乱しかねません。そこで役立つのが、AIガバナンスフレームワークです。チームがリスクを管理し、規制に対応し、AIプロジェクトを適切に統制するための方向性を示します。このガイドでは、堅牢なフレームワークの主要な構成要素、組織に適したフレームワークの構築方法、注目すべき規制について解説します。また、アイデアを実行に移すために役立つ実践的な手順や実例も紹介します。まずは、責任あるAI運用を支える中核的な柱から見ていきましょう。
AIガバナンスフレームワークとは?
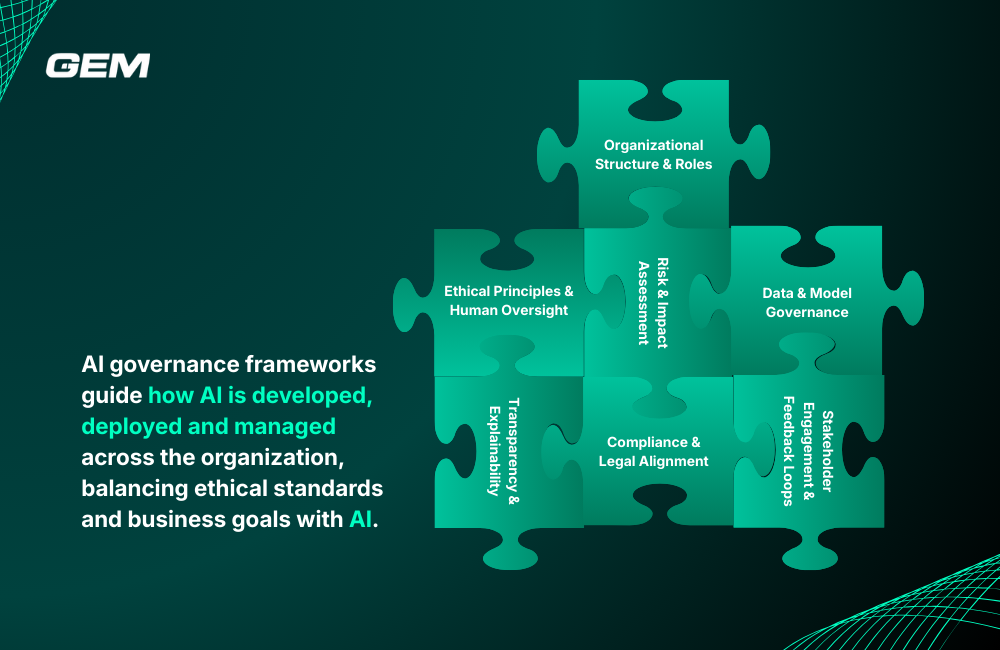
AIガバナンスフレームワークとは、組織全体でAIをどのように開発、導入、管理するかを導く体系的なアプローチです。方針、ワークフロー、説明責任を確保するための施策を統合し、AIの利用が倫理基準、組織内の目標、外部の規制に沿うようにします。
このフレームワークは、責任の割り当てからデータやモデルの取り扱い方法の定義まで、あらゆる領域を対象とします。また、透明性を支え、リスクを監視し、チームが問題に早期対応できるようにします。最も効果的なフレームワークは、AIの進化に合わせて柔軟に適応しながら、結果の予測可能性と事業上の優先事項との整合性を維持します。
効果的なAIガバナンスフレームワークの中核的な柱
責任あるAI プログラムの構築は、実用的で拡張可能な構成要素に基づくフレームワークから始まります。これらの柱は、長期的な整合性、信頼、パフォーマンスの基盤となります。
- 組織体制 & 役割
責任の所在を明確にすることが不可欠です。法務、コンプライアンス、データサイエンス、IT、経営陣など、各部門のチームには明確な責任が必要です。部門横断的な体制を整えることで、AIのワークフローにガバナンスを直接組み込みやすくなります。
- 倫理原則 & 人間による監督
ガバナンスは、合意された価値観から始まります。公平性、透明性、包摂性、説明責任は、意思決定の方法や人間による監督が必要な場面を判断する指針となります。これらの原則が、AIの設計と評価のあり方を形作ります。
- リスク & 影響評価
これには、バイアス、安全性、データの不正利用といった潜在的な問題を早期に特定し、検討することが含まれます。継続的なリスク評価は、何を監視し、どこに介入するかについて、チームが優先順位を付けるのに役立ちます。
- データ & モデルガバナンス
学習から導入まで、AIライフサイクルのすべての段階に明確な基準が必要です。これには、データ品質の確認、アクセス制御、モデルの文書化、本番環境でのパフォーマンス監視が含まれます。
- 透明性 & 説明可能性
システムは、内部レビューと利用者の理解を支援するように設計すべきです。つまり、特に重大な結果を伴うユースケースでは、意思決定の監査、結果の説明、システムの動作の追跡を可能にする必要があります。
- コンプライアンス & 法的整合性
AI規制が複雑化する中、フレームワークではAIシステムを適用される法令や基準に対応付ける必要があります。これには、監査に備え、レビューに必要な文書を準備しておくことが含まれます。
- ステークホルダーの関与 & フィードバックループ
ガバナンスはトップダウンだけで進めるものではありません。利用者、顧客、影響を受ける関係者からの意見は、リスクを明らかにし、システム設計を改善するのに役立ちます。フィードバックを受け取る体系的な窓口を設け、得られた知見に基づいて調整を行いましょう。
AIガバナンスの全体像をより包括的に把握するには、こちらの動画をご覧ください。
AIガバナンスのレベル
AIガバナンスのあり方は、組織によって異なります。多くの企業は、AIの利用状況、業界の要件、組織内の能力に応じて、成熟度曲線上のいずれかの段階に位置しています。これらのレベルは、企業の現在地と、次に進み得る方向を把握するのに役立ちます。
- 非公式: この段階のガバナンスは、一般的な企業の価値観や経営陣の期待に基づいています。非公式な倫理に関する議論や審査委員会が存在する場合もありますが、標準化されたプロセスや文書はありません。
- 場当たり的: このカテゴリーに属する組織は、特定の出来事やリスクへの対応として、方針や統制措置を策定します。 個々のチームが一定の体制に従っている場合でも、企業全体でAIをどのように構築、審査、導入するかを導く統一されたシステムはありません。
- 正式: 正式なガバナンスモデルには、明確に定義された役割、体系的なリスク評価、継続的な監督が含まれます。組織の価値観と法的要件の両方を反映し、多くの場合、部門横断チームと文書化された手順によって支えられます。
AIガバナンスの成熟度は、AIの導入とともに高まる傾向があります。AIに依存する業務機能が増えるほど、体系的な監督を先送りすることは難しくなり、早期に組み込む価値も高まります。
企業にとってAIコンプライアンスが重要な理由

出典: McKinsey
McKinseyの最新調査によると、回答者の88%が、所属組織では現在、少なくとも1つの業務機能でAIを日常的に利用していると答えており、前年の78%から増加しています。AIがより多くの業務フローに関わるようになるにつれ、適切に活用することの重要性が高まっています。
責任あるAI の利用には、高い性能を発揮し、迅速に適応し、信頼を獲得するシステムの構築も含まれます。AIの導入が進むにつれ、明確なガバナンスとコンプライアンスの必要性も高まります。
コンプライアンスが重要な理由は次のとおりです。
- 法的リスクと評判リスクの低減: 明確なガバナンスポリシーは、チームによる問題の早期発見と対処を支援し、訴訟、規制上の制裁、世間からの反発にさらされるリスクを抑えます。
- 業務の明確性と効率性の向上: 明確に定義されたプロセスは、不確実性を減らし、意思決定を加速させ、支障を抑えながらAIシステムを拡張しやすくします。
- ステークホルダー全体の信頼構築: 顧客、従業員、パートナーが、AIが責任を持って管理されていることを確認できれば、信頼が高まります。その信頼は、長期的な導入とブランドの信用を支える鍵となります。
- より迅速で安全な大規模導入の支援: 強固なフレームワークは、推測に頼る必要をなくします。チームは、社内外の要件を満たしたという確信を持って、新しいモデルをより安心して公開できます。
企業のAIガバナンスを形作る世界の規制
AIの導入が広がる中、世界各国の規制当局は、責任ある利用を導くための枠組みを整備しています。複数の地域で事業を展開する企業は、コンプライアンスのためだけでなく、信頼の構築と業務リスクの低減のためにも、変化するこれらの要件を把握し続ける必要があります。
欧州連合
- EU AI Act: リスクベースのアプローチを軸に構成された、世界初のAIに関する法的枠組みです。ソーシャルスコアリングなどの有害な用途を禁止し、医療や教育などの高リスクシステムに厳格な要件を導入するとともに、生成AIツールの透明性を義務付けています。
- GDPR: 個人データ保護に関する明確なルールを定め、処理の法的根拠と自動化された意思決定の透明性を求めています。また、AIによる結果の影響を受ける個人の、説明を受ける権利も強化しています。
北米
- SR-11-7 (米国): 連邦準備制度が発行したこのガイダンスは、金融機関におけるモデルリスク管理に重点を置いています。AIに特化したものではありませんが、意思決定に使われる機械学習やその他のアルゴリズムシステムの管理に広く採用されています。
- カナダの自動化された意思決定に関する指令: 連邦政府によるAIの利用に適用されます。システムをリスクレベル別に分類し、自動化された意思決定の公平性、正確性、説明可能性を確保するため、アルゴリズム影響評価(AIA)を義務付けています。
アジア太平洋
- 各国の枠組み: シンガポール、日本、韓国などの国々は、イノベーションと安全性に重点を置いた国家AI戦略を導入しています。共通のテーマには、信頼性、透明性、データ保護(例:日本のAPPI)が含まれます。
- 国境を越えた取り組み: 日本の「信頼性のある自由なデータ流通」(DFFT)は、イノベーションとプライバシー保護の両立を目指し、責任ある国境を越えたデータ共有を促進しています。 APAC地域全体で支持が広がっています。
グローバル標準
- OECD原則:人間中心で透明性の高いAIを推進する、法的拘束力のない指針を提供します。これらの原則は、政府や業界団体によって参考基準として広く活用されています。
- ISO/IEC規格:ISO/IEC 42001:2023は、認証可能なAIマネジメントシステムを導入し、組織がリスクとコンプライアンスに関するベストプラクティスに沿って取り組めるよう支援します。
- NIST AI RMF:米国発の実践的かつ任意のフレームワークで、システムのライフサイクル全体を通じたAIリスク管理を導くため、統治(Govern)、状況把握(Map)、測定(Measure)、管理(Manage)という四つの主要機能を示しています。
これらのフレームワークや標準は、企業によるAIの設計、導入、監視のあり方を形づくっています。最新情報を把握し、柔軟に対応することが、コンプライアンスと信頼の両方を維持する鍵となります。
業界別に見るAIガバナンスの実践
さまざまな分野でAIの導入が急速に進んでいますが、企業がこれらのシステムを統治する方法は業界によって異なります。AIに基づく意思決定が業務、リスク、顧客とのやり取りに及ぼす影響が増すにつれて、体系的なガバナンスは、成果を目標に整合させ、責任あるものに保つうえで重要な役割を果たします。
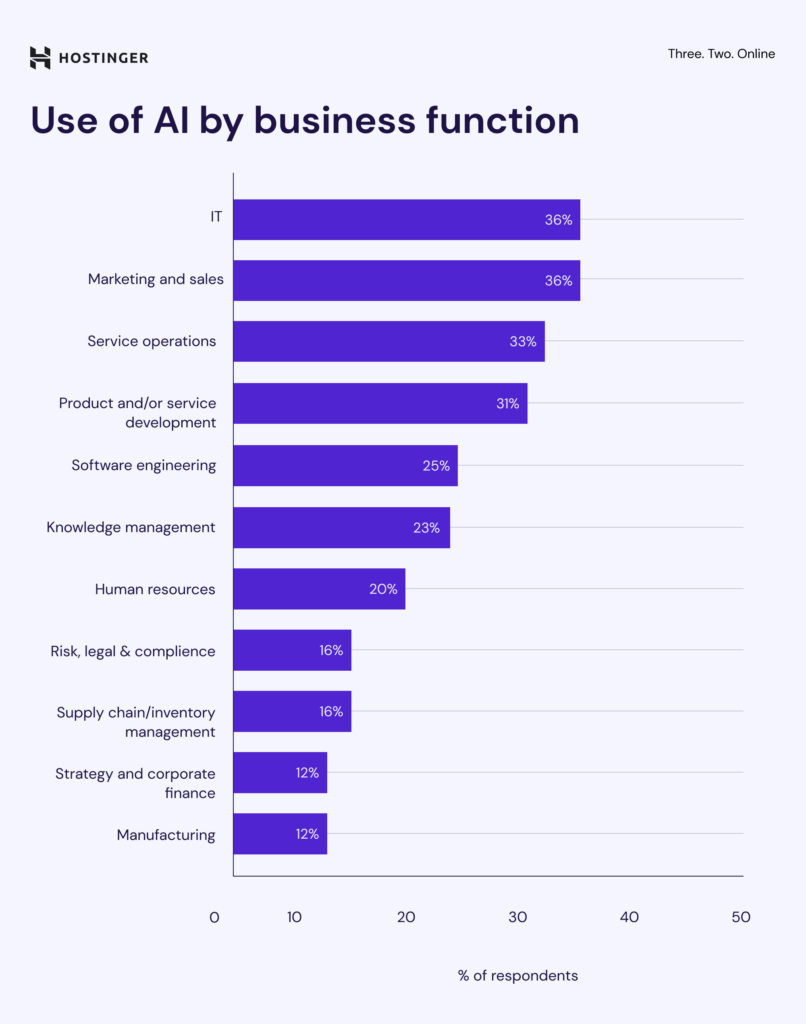
出典:Hostinger
- テクノロジー
企業の88%が生成AIを利用するテクノロジー分野は、導入を先導しています。多くの企業がすでに、AI倫理委員会、モデルの文書化基準、内部監査を業務プロセスに組み込んでいます。早期に取り組みを始めたことで、ガバナンス体制を大規模に検証し、改善できます。
- 専門サービス
この分野の企業の約80%が、法務レビューからコンサルティング成果物の作成まで、知識業務を支援するために生成AIを利用しています。ガバナンスでは、特に顧客向けツールにおける顧客の機密保持、説明可能性、モデルの追跡可能性の確保に重点が置かれることが多くなっています。
- 先端産業 & 製造業
これらの業界では導入率が79%と報告されており、予知保全、需要予測、自動化にAIを活用しています。この領域のガバナンスには、安全基準に結び付いたリスクマトリクスや、サプライヤーのコンプライアンス状況の追跡が含まれることがよくあります。
- メディア・通信
同じく導入率が79%のこれらの企業は、コンテンツ生成、広告ターゲティング、カスタマーサポートにAIを利用しています。ガバナンスの取り組みでは、一般的にコンテンツの透明性、バイアスの軽減、ユーザーデータの保護が優先されます。
- 消費財・小売
導入率が68%のこの分野では、AIが企業によるトレンド予測、予測に基づくレコメンデーションを用いた購買体験のパーソナライズ、サプライチェーン管理を支援しています。この分野のガバナンスには、顧客データの保護、同意状況の追跡、アルゴリズムによるレコメンデーションの公平性が含まれることがよくあります。
- 金融サービス
この分野の企業の65%がAIを利用しており、特に信用スコアリング、不正検知、ポートフォリオ分析に活用しています。多くの企業はSR-11-7のようなモデルリスク管理指針に従い、正式な審査プロセス、監査証跡、説明可能性ツールをコンプライアンス業務に組み込んでいます。
- 医療・製薬・医療製品
63%という導入率は、診断、医薬品開発、業務の最適化におけるAI活用の拡大を反映しています。この分野のガバナンスでは、患者の安全、規制遵守、AIモデルの臨床的検証が中心となることが多くなっています。
- エネルギー・素材
導入率は59%と比較的低いものの、設備監視や排出量予測といった活用事例が増えています。この分野のガバナンスは、業務上のリスク、モデルの信頼性、環境に対する説明責任に重点を置いています。
責任あるAIガバナンスフレームワークの構築:段階的なアプローチ
企業のリーダーにとって、AIガバナンスフレームワークの構築は、リーダーシップ上の課題であると同時に、戦略的な機会でもあります。その目標は、AI開発を事業目標、リスク管理、長期的な信頼と整合させる体制をつくることです。
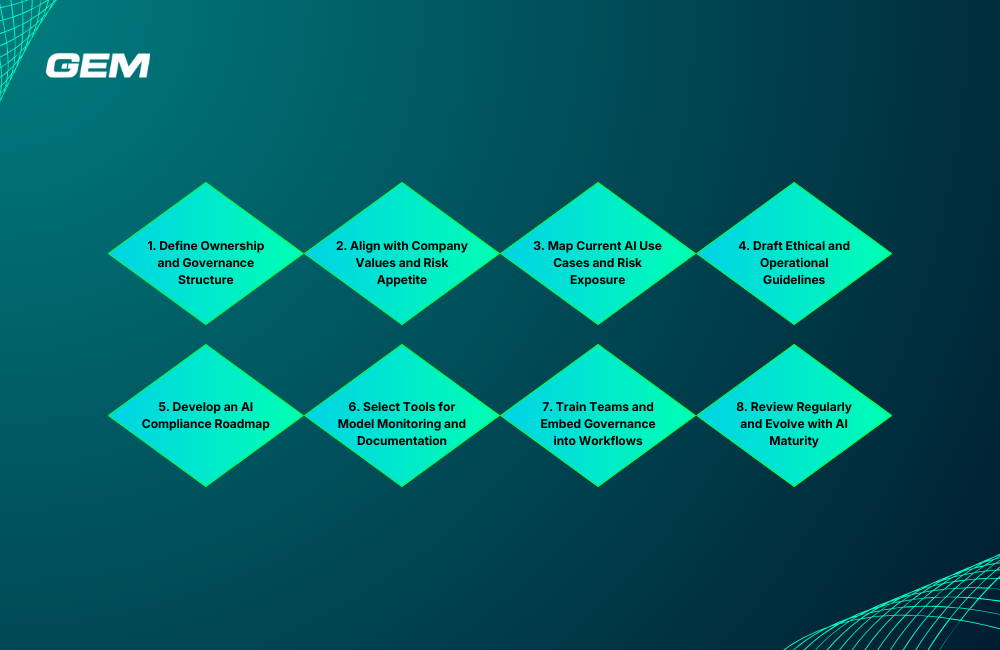
1. 責任主体とガバナンス体制の定義
まず、AIガバナンスを誰が主導し、どのように意思決定を行うかを定めます。通常、これにはデータサイエンス、IT、法務、コンプライアンス、製品部門、経営層の代表者で構成される部門横断のガバナンス委員会の設置が含まれます。AI施策の審査、エスカレーションへの対応、モデルのデプロイ承認に関する役割を明確に割り当てます。この段階では、文書化されたRACIマトリクスが役立つことがよくあります。
2. 企業の価値観とリスク選好との整合
ガバナンスフレームワークには、組織の倫理的な立場とリスク許容度を反映させる必要があります。例えば、医療や金融分野で事業を展開している場合、説明可能性や監査可能性に対する要求水準が高くなることがあります。公平性、透明性、説明責任といった価値観を単なる言葉で終わらせず、事業戦略に沿った測定可能な指針に結び付けてください。
3. 現在のAIユースケースとリスクへの露出状況の把握
開発中のものも含め、全社のAIおよび機械学習のユースケースを棚卸しします。影響、規模、自動化の水準、データの機密性に基づいて各ユースケースを評価します。リスクマトリクスを使うと、より踏み込んだガバナンス管理が必要な領域に優先順位を付けられます。また、この段階はシャドーAI(正式な経路の外で開発されたユースケース)を特定し、管理対象に含めるのにも適しています。
4. 倫理・運用ガイドラインの策定
抽象的な原則を実行可能な方針に落とし込みます。これには、データの選定、バイアスの軽減、モデルの検証、人間が関与する仕組みの要件、許容される利用に関する指針が含まれます。チーム間で一貫した基準を確立するため、社内向けのAI実践規範の発行を検討してください。可能であれば、信頼性と将来の互換性を確保するため、外部フレームワーク(例:OECD、ISO/IEC 42001)との整合を図ります。
5. AIコンプライアンスのロードマップの策定
規制要件は地域や業界によって異なり、急速に変化しています。法務・コンプライアンス部門と協力し、プライバシー(GDPR、CCPA)、説明可能性、人間による監督などの主要な義務を網羅するロードマップを作成します。文書化、監査、報告体制に関するスケジュールを含めてください。変化に先回りして対応するため、このロードマップは四半期ごとに見直す必要があります。
6. モデルの監視と文書化のためのツールの選定
バージョン管理、性能監視、説明可能性を支援するツールに投資します。一般的な選択肢として、モデルカード、データシート、バイアス検出プラットフォームなどがあります。目的は、モデルの意図、前提、制約、各環境での性能をチームが容易に文書化できるようにすることです。業務への影響を最小限に抑えるため、ツールは既存のMLOpsスタックに統合できるものにする必要があります。
7. チームの研修とワークフローへのガバナンスの組み込み
ガバナンスは、現場で実践されて初めて効果を発揮します。データサイエンティスト、プロダクトマネージャー、法務担当者、経営層のスポンサーなど、役割に応じた研修プログラムを展開します。ルールの内容だけでなく、ガバナンスを既存のワークフローにどう組み込むかに重点を置いてください。リスクを早い段階で提起し、意思決定の過程を文書化するようチームに促します。これにより、事後対応型から先手を打つ文化への転換を後押しできます。
8. 定期的な見直しとAI成熟度に応じた進化
AIガバナンスは一度限りのプロジェクトではありません。通常は6〜12か月ごとにフレームワークを見直すよう、定期的なサイクルを設定します。モデルの承認所要時間、監査での指摘事項、インシデント報告などの主要指標を追跡し、フレームワークがどの程度有効に機能しているかを評価します。AI成熟度の向上に合わせて方針を改善し、ツールを拡充し、リスクのしきい値を再検討します。
AIガバナンスを支えるツール & テクノロジー
ガバナンスフレームワークの一貫性と拡張性を維持するには、適切なツールが必要です。これらのテクノロジーは監督業務を効率化し、可視性を高め、手作業の負担を軽減します:
モデル文書化ツール
モデルカードやデータシートなどのツールは、モデルの記述方法や評価方法の標準化に役立ちます。チーム間のコミュニケーションを改善し、監査への備えを支援します。
バイアス検出・説明可能性プラットフォーム
これらのツールはバイアスを検査し、公平性を分析するとともに、技術系・非技術系の関係者の双方がモデルの出力を理解しやすくします。
ワークフローオーケストレーション・監査証跡ツール
ガバナンス業務の自動化により、一貫性を確保できます。誰が何に、いつ、なぜアクセスしたかを追跡するプラットフォームは、説明責任を支え、コンプライアンス上の抜け漏れを減らします。
ガバナンスダッシュボード・ポリシー管理ソフトウェア
リアルタイムのダッシュボードは、ポリシーの遵守状況を追跡し、異常を検知して知らせるとともに、チームやプロジェクトを横断してガバナンスポリシーを管理するための中央ハブを提供します。
GEM Corporation:AIガバナンスと活用支援のパートナー
適切なチームと連携すれば、AIガバナンスの複雑さを軽減できます。特に、社内リソースが不足している場合や規制が不明確な場合に役立ちます。 GEM Corporationは、高度な技術的専門知識と実務経験を生かし、企業が責任ある形でAIを構築、拡張、管理できるよう支援します。
2014年から、GEMは日本、アジア太平洋、ヨーロッパの Fortune 500企業や急成長中のスタートアップを支援してきました。400名以上のIT専門家を擁し、スピード、品質、説明責任を重視しながら、安全で大きな成果をもたらすソリューションの提供に注力しています。
当社の AIサービスは、ISO/IEC 27001:2022、ISO 9001:2015、CMMI Level 3などの認証に裏付けられ、戦略から導入までのライフサイクル全体をカバーしています。ISTQB Gold Partnerであり、DatabricksおよびServiceNowの公式コンサルティングパートナーでもあるGEMは、すべてのプロジェクトに品質ガバナンスを組み込んでいます。
結論
AIガバナンスフレームワークは、企業全体におけるAIの構築、評価、管理のあり方を形作ります。ビジネス上の価値観と監督体制を結び付け、規制への適合を支援し、チームによるデータやモデルの活用方法を強化します。責任の所在の明確化から適切なツールの選定まで、本ガイドで取り上げたステップは、リーダーに実践的な道筋を示します。AIの導入が進むにつれ、体系的かつ一貫した取り組みを維持することがますます重要になります。適切な支援を受けながら計画から実行へと進むために、GEMにお問い合わせいただき、貴社のAIガバナンスの取り組みを当社がどのように支援できるかをご確認ください。
What are the most important components or "pillars" of a responsible AI framework?
The framework is built on several core pillars, including Organizational Structure & Roles (clear ownership), Ethical Principles & Human Oversight, Risk & Impact Assessment, Data & Model Governance, Transparency & Explainability, Compliance & Legal Alignment, and Stakeholder Engagement & Feedback Loops.
Why is it so important for enterprises to focus on AI compliance right now?
Compliance is vital because it reduces legal and reputational risk from issues like bias or data misuse. It also improves operational efficiency by providing clear processes, builds trust with customers, and allows for faster, safer deployment at scale because internal and external requirements have already been met.
Which global regulations should my enterprise be aware of when setting up governance?
You should pay attention to risk-based frameworks like the EU AI Act, data protection laws like GDPR (which also reinforces the right to explanation for AI outcomes), and industry-specific guidance such as the U.S. financial sector's SR-11-7 on model risk management. Global standards like the NIST AI RMF also offer practical guidance.
What is the first practical step we should take to start building this framework?
The very first step is to Define Ownership and Governance Structure. This means establishing who leads AI governance (e.g., forming a cross-functional committee with members from legal, IT, and data science) and assigning clear roles for reviewing and approving new AI initiatives and models.


