2024年12月、オーストラリア情報コミッショナー事務局(OAIC)は、Cambridge Analyticaの問題をめぐりMetaと5,000万ドルという画期的な和解に達しました。これは、不適切なデータの取り扱いが、もはや単なる技術的な弱点ではなく、財務、規制、信頼に関わる問題であるという明確な事実を改めて示しています。
オーストラリアにおける企業AIの議論は、実験の段階を超えています。2026年の本当の問いは、組織がAIを使うべきかどうかではなく、安全に、説明責任を果たしながら、大規模に活用できるかどうかです。この変化は、圧力が高まる中で進んでいます。OAICは、2024年下半期に 届出対象のデータ侵害が595件発生し、その前の6か月間から15%増加したと報告しました。一方、オーストラリアサイバーセキュリティセンター(ACSC)は、2024-2025年に、悪意のある可能性があるサイバー活動について組織に1,700回以上通知しており、これは前年と比べて83%増加 したことになります。
同時に、オーストラリア政府はAIガバナンスの要件を強化し、オーストラリア健全性規制庁(APRA)は、多くの取締役会が、AIリスクを適切に精査するために必要な技術的理解力をいまだに身につけている段階にあると警告しました。
多くの企業にとって、教訓は明確です。 信頼、コンプライアンス、業務のレジリエンスを維持しながらAIを拡大したいのであれば、最新のデータガバナンスソリューションへの投資と、全社的なデータガバナンス能力の強化は、もはや任意の選択肢ではありません。まさにこのため、組織は、拡張可能な全社的データガバナンス基盤を確立しながら、データ環境全体の可視性、説明責任、統制を確保できるデータガバナンスソリューションの評価をますます進めています。
企業AIを静かに阻む3つのデータガバナンス課題
以下は、組織によるAIの拡大の成功を妨げる、特に一般的なデータガバナンス課題の3つです。
1. 明確なリネージのない、断片化した低品質データの使用
これは、企業AIが拡大する前に信頼を失う最も早い要因の一つです。断片化した低品質データは、通常、フィールドの欠落、レコードの重複、定義の不統一、更新の遅れ、そして財務、業務、顧客、製品の各チーム間で同期されていないシステムとして現れます。オーストラリアでは、その影響がすでに明らかになっています。財務省による消費者データ権(Consumer Data Right)のレビューでは、最大24時間の遅延、フィールドの欠落や誤り、データの不整合など、データの範囲と品質の問題が製品開発を妨げていると指摘されました。
ビジネスへの影響は、単に「レポートが整理されていない」ということにとどまりません。データが断片化すると、チームはデータを意思決定に活用するよりも、食い違う情報を照合して整合させることに多くの時間を費やすようになります。その結果、製品の提供が遅れ、手作業が増え、モデルの性能が低下し、出力への信頼が薄れます。ニューサウスウェールズ(NSW)州政府のデータガバナンス指針は、さらに明確に述べています。低品質のデータは不適切な意思決定や意図しない結果につながり、高品質のデータはタイムリーで正確な意思決定に不可欠です。これが、組織が企業AIのための信頼できる一貫した基盤を確立するために、最新のデータガバナンスソリューションに投資している理由です。
明確なリネージがなければ、重要なデータ項目がどこから来て、どのように変わり、どの下流のモデルやレポートに影響したのかを、誰も確信を持って追跡できないため、問題はさらに深刻になります。その結果、根本原因の分析が遅くなり、上流の変更に伴うリスクが高まり、コンプライアンスの証明が難しくなります。先進的なデータガバナンスソリューションは、システム、レポート、AIモデル全体にわたるエンドツーエンドのデータリネージの可視性を提供することで、この課題に対処します。システム、レポート、AIモデル全体でデータがどのように移動するかについての可視性です。
その結果は、単に分析の質が悪くなることだけではありません。リリースサイクルの長期化、手作業によるやり直しの増加、運用コストの上昇、モデル性能の低下、そしてビジネスユーザーからの信頼の継続的な喪失につながります。チームが出力を信じなくなると、AIは本番運用へ移行できないパイロットのままになります。だからこそ、データ品質、データリネージ、全社的なデータガバナンスはROIに直接結びついており、コンプライアンスだけに関わるものではありません。
2. AIにデータを入力する際にプライバシーとセキュリティを軽視すること
オーストラリアでは、プライバシーとサイバー脅威を取り巻く状況が同時に厳しさを増しているため、この過ちの代償がさらに大きくなっています。OAICによると、プライバシー侵害に関連する個人および代表者による苦情は2024-2025年に3,295件に達しており、同機関はMetaとの$50 millionの和解やその他の画期的な決定を含む主要な法執行措置を引き続き進めています。一方、ACSCの2024-2025年サイバー脅威報告書は、1,200件を超えるサイバーセキュリティインシデント への対応と、各組織に対する1,700件を超える悪意ある活動の通知の発行を通じて、脅威環境の規模が依然として大きいことを示しています。
規制当局による監視とサイバーリスクが増大し続けるなか、多くの組織がデータ環境全体の可視性、統制、説明責任を強化するためにデータガバナンスソリューションを導入しています。
その結果、AIはプライバシー保護の不備による被害範囲を拡大させる可能性があります。適切な統制がないまま、モデルに個人情報、金融データ、健康データへの広範なアクセスを許可すると、脆弱な連携が1つあるだけで、従来のシステム障害よりも多くの記録、ワークフロー、ユーザーが危険にさらされる可能性があります。それは調査、インシデント対応費用、顧客からの苦情、業務の中断、長期的な評判の低下につながります。
ここで認識すべきことは明確です。AIによってプライバシー管理の緊急性は下がるのではなく、高まります。データの機密性が高いほど、アクセスを制御し、利用状況を監視し、個人情報がどこに送られ、誰が閲覧できるのかを組織が正確に把握していると証明することが重要になります。侵害の報告と法執行が増加する市場において、「後で対処する」という姿勢は、もはや実用的な運営モデルではありません。このため、データガバナンスソリューションは、コンプライアンス施策という枠を超え、ビジネス上の必須要件として認識されるようになっています。特に、エンタープライズAIを拡大する組織では、その傾向が強まっています。
3. 明確なAIガバナンスの運営モデルがないこと
オーストラリアのAIガバナンスは、任意の指針から運用上の義務へと移行しています。Digital Transformation Agency(DTA)のAIポリシーは現在、連邦政府機関に対して、ガバナンスの強化、必須のAI基礎研修、リスク評価、AI影響評価、透明性に関する声明を求めています。APRAも、多くの取締役会がAIリスクを適切に検証するために必要な技術的リテラシーを依然として欠いていること、また、一部の組織がリスクを自ら検証せず、ベンダーのプレゼンテーションや要約に過度に依存していることを警告しています。
責任の所在が不明確な場合、組織は単に動きが遅くなるだけではありません。 統制すること自体が難しくなります。
承認が滞り、ベンダーに対する検証が十分に掘り下げられず、モデルドリフトが一貫して監視されなくなります。そして、モデルの責任者は誰か、データを承認するのは誰か、継続的なリスクを監視するのは誰か、問題が発生した際に誰が責任を負うのかといった基本的な質問に、誰も答えられなくなります。こうしてAIは、導入は容易でも信頼するのは難しいものになります。DTAのAI保証フレームワークが存在するのは、場当たり的なガバナンスや手作業によるガバナンスでは、安全な拡大に十分対応できないからです。
企業のリーダーにとって、これがもたらすビジネス上の結果は、変革を遅らせると同時にリスクを高めるガバナンスのボトルネックです。運営モデルが分散するほど、AIのユースケースが一貫性なく承認されたり、監視の水準にばらつきが生じたり、明確なエスカレーション経路がないまま放置されたりする可能性が高まります。だからこそ、ガバナンスは単なるポリシーの問題ではなく、取締役会レベルの運営課題となっているのです。
最新のデータガバナンスソリューションがエンタープライズAIにとって重要な理由
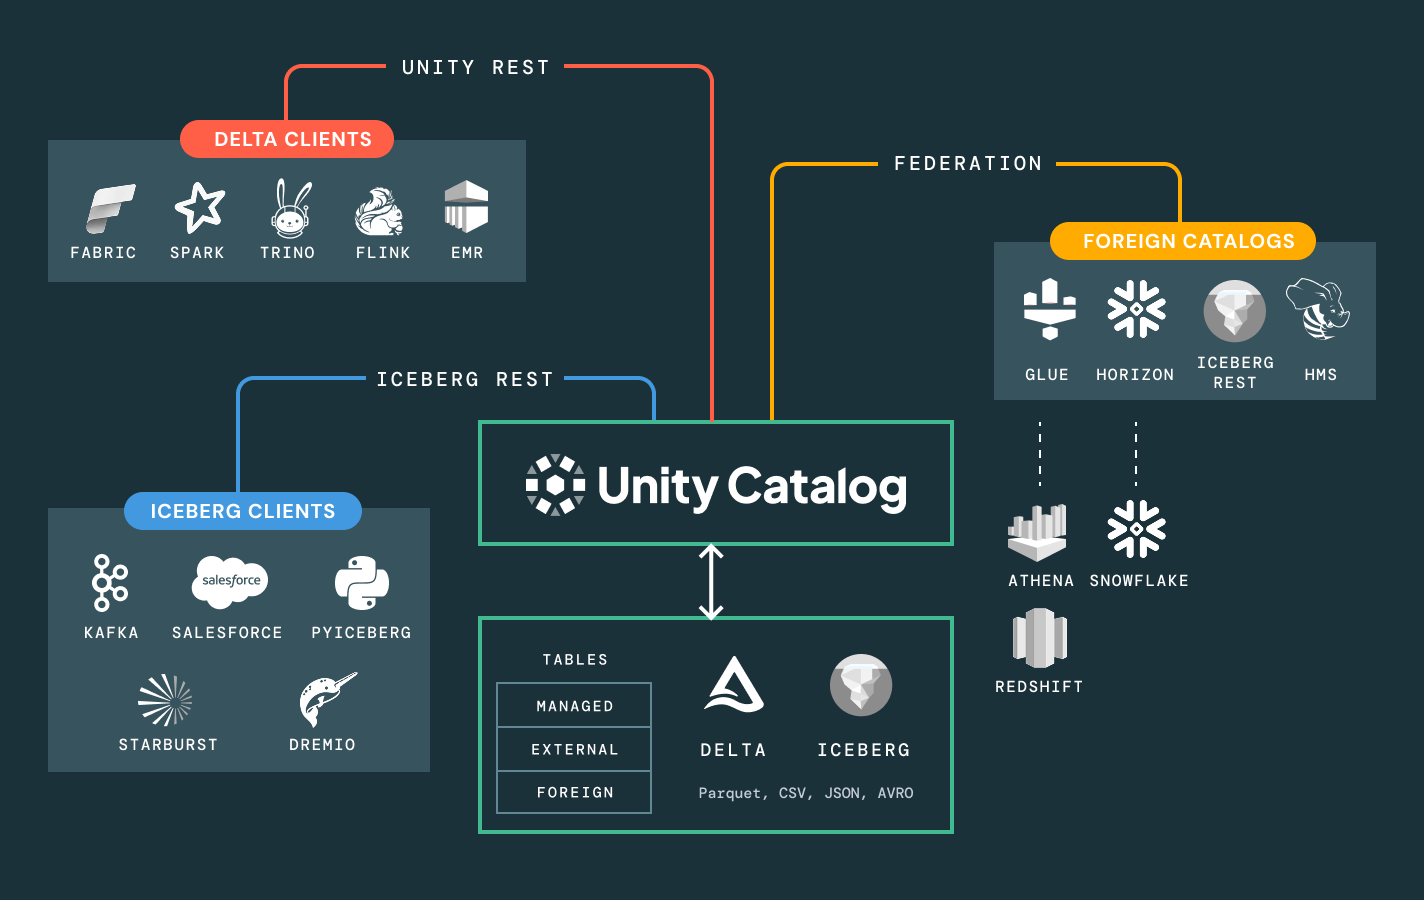
今日の主要なデータガバナンスプラットフォームやデータガバナンスソリューションのなかでDatabricksが際立つのは、単なるAI実行プラットフォームにとどまらないためです。この プラットフォームは、統合アーキテクチャのなかで、エンタープライズデータガバナンス、セキュリティ統制、AIガバナンス機能を組み合わせています。DatabricksのUnity Catalogは、ワークスペース全体にわたってアクセス制御、リネージ、監査、データ探索を提供する、一元化されたガバナンス層として位置づけられています。 Databricksはまた、Unity Catalogが、データ、AI、ユーザーの活動に対する可視性を確保するための一元的な監査を含め、きめ細かな制御を提供すると説明しています。
前述の3つの課題が示すように、企業におけるAIの成功はモデルの性能だけでは決まりません。組織には、信頼できるデータ、組み込みのセキュリティ制御、そしてAIの導入拡大に合わせて拡張できるガバナンスの枠組みが必要です。まさにこの点で、最新のデータガバナンスソリューションがビジネス価値を生み出します。
以下の3つの理由は、前述したガバナンス上の各課題の解決をDatabricksがどのように支援するかを示しています:
1. 信頼できる唯一の情報源を確立する
(データサイロを解消し、データ品質を向上させ、エンドツーエンドのデータリネージを可視化するため)
このような環境にAIが導入されると、問題はさらに深刻になります。モデルは一貫性のないデータセットで学習され、ビジネスユーザーは出力に疑問を抱き、チームは結果を活用するよりも検証に多くの時間を費やすようになります。価値を実現する前に、AIへの信頼が損なわれてしまいます。そのため、多くの企業が、データ、分析、AIのための信頼できる基盤を確立するべく、最新のデータガバナンスソリューションに投資しています。
ここでDatabricksは、単なるデータ保存を超える価値を生み出します。
組織はUnity Catalogを一元的なガバナンス層として使用することで、所有権とアクセスをきめ細かく制御しながら、構造化および非構造化データ資産を、ガバナンスが適用された単一の環境に統合できます。Unity Catalogは、すべてのデータを1つのリポジトリに物理的に移動するのではなく、データソースを横断する統合ビューを提供し、企業が以下を実現できるようにします:
- 部門を横断して共通のビジネス定義を確立する
- 信頼できるデータセットをより迅速に発見し、その所在を把握する
- ソースシステムからダッシュボードやAIモデルまでデータリネージを追跡する
- 上流の変更が下流の分析に影響する前に把握する
- 重複するデータセットや非公式なレポート環境を削減する
チームは「どのレポートが正しいのか?」と問う代わりに、ガバナンスが適用された共通の基盤で業務を進められます。データリネージがエンドツーエンドで可視化されると、データチームは、学習データの出所、適用された変換、データの変更時に影響を受けるモデルを即座に把握できます。これにより、モデルドリフトが減少し、説明可能性が向上し、ビジネスの関係者にとってAIの出力の信頼性が高まります。
こうした機能こそが、主要なデータガバナンスソリューションが、データをチームやプラットフォームごとに分散したままにせず、企業全体で信頼できる唯一の情報源を構築することに注力する理由です。
National Australia Bank(NAB)は、8.5百万人を超える顧客のために、速度、拡張性、セキュリティを備えた信頼できるデータアクセスを提供するべく、DatabricksのData Intelligence PlatformとUnity Catalogを導入しました。Databricksによると、NABはデータの発見可能性を高め、ガバナンスプロセスを効率化し、重要なビジネスワークロード全体でエンドツーエンドのデータリネージを確立するために、Databricks SQLとUnity Catalogに投資しました。その成果は、レポートの改善だけにとどまりません。マーケティング、金融犯罪の検知、デジタルでの意思決定にわたり、AIを活用したユースケースを実現する信頼できる基盤が構築されました。
成功事例の全文を見る: NAB – Databricks
2. 一貫したデータ保護を適用する
(データおよびAIワークロード全体でプライバシー、セキュリティ、コンプライアンスを強化するため)
ほとんどの組織は、すでにセキュリティツールを導入しています。課題は、従来の制御がAIではなく、アプリケーションやインフラストラクチャ向けに設計されていることです。
AIシステムが顧客記録、財務情報、社内文書、機密性の高いビジネスデータにアクセスするようになるにつれ、組織には基本的なアクセス管理を超える仕組みが必要になります。誰がデータにアクセスできるかだけでなく、どのAIモデルがそのデータを利用できるか、どの情報が公開され得るか、チームやワークロード全体でデータがどのように使用されるかまで管理する、強固なAIガバナンスとセキュリティ制御に支えられたデータガバナンスソリューションが必要です。
Databricksは、一元的なガバナンスを通じてこの課題に対応します。Unity Catalogを使用すると、組織はポリシーを一度定義するだけで、分析、機械学習、AIワークロード全体に一貫して適用できます。行レベルのセキュリティ、列レベルのマスキング、データ分類、一元的な監査ログ記録といった機能は、AIによるイノベーションを可能にしながら、機密情報の保護を確実にするのに役立ちます。
Healthdirect Australiaは、これを最もよく示す事例の一つです。
オーストラリア政府の資金で運営される全国的な健康情報サービスであるHealthdirectは、厳格なセキュリティとプライバシーの要件に従って運営されています。
Healthdirectは、継続的なデータ保証の体制を確立するためにDatabricksを導入し、以下を実現しました。
- アクセス制御の変更を監視
- メタデータのセキュリティ変更を検知
- 潜在的なデータ漏えいリスクを特定
- 重要なデータセット全体のガバナンスの可視性を向上
同機関は、機密性の高い医療データの監督を強化しながら、オーストラリアのセキュリティ要件への対応を支援するDatabricksの能力を具体的に挙げています。これは、企業のデータガバナンスとAIガバナンスが連携し、機密情報を大規模に保護できることを示しています。
成功事例の全容を見る: Healthdirect – Databricks
3. 継続的なAIガバナンスを維持する
(説明責任を確立し、リスクを管理し、確信を持ってAIを拡大するために)
多くの組織はAIモデルを正常にデプロイできます。しかし、成熟したAIガバナンスの運用モデルを備えている組織は、はるかに少ないのが現状です。
AIの導入が拡大するにつれ、組織はデータアクセス、モデルの利用、ポリシーの適用、ベンダーとのやり取り、リスクへのエクスポージャーを継続的に監視する必要があります。明確なガバナンスの枠組みがなければ、AIの取り組みは分断されやすく、以下のような問題につながります。
- AIシステムの管理主体と説明責任が不明確になる
- 部門間でリスク管理の実務が統一されない
- モデルの挙動とデータ利用に関する可視性が限られる
- ベンダーおよび第三者に関するリスクが増大する
- 新たなAIの取り組みの承認サイクルが長期化する
やがて、ガバナンスは先を見越した管理から事後対応へと変わっていきます。チームは問題の予防よりも、問題への対応に多くの時間を費やすようになります。
これは、企業が最新のデータガバナンスソリューションへの投資を増やしている主な理由の一つです。効果的なAIガバナンスは、一度限りのコンプライアンス対応ではなく、AIのライフサイクル全体に組み込む必要があります。
Databricksは、統合されたガバナンスのアプローチによってこの課題に対応します。Unity CatalogとDatabricksのAI Governance Frameworkを併用することで、組織はポリシー管理、アクセス制御、監視、監査、AIの監督を一元化するレイヤーを構築できます。企業は、分断された複数のツールでガバナンスを管理する代わりに、データとAIの両方の資産に対する可視性と制御を単一の基盤で確保できます。
これにより、組織は以下を実現できます。
- データ、分析、AIのワークロード全体でガバナンスポリシーを標準化
- モデルの活動とデータアクセスを一元的に監視
- コンプライアンスとリスク管理のための監査証跡を維持
- チームや事業部門を横断したAI利用の可視性を向上
- AI導入の拡大に伴うガバナンスの複雑さを軽減
ガバナンスを日常業務に直接組み込むことで、組織は定期的なレビューの枠を超え、AIの取り組みとともに継続的に進化するガバナンスを確立できます。
Virgin Australiaは、このアプローチの価値を示しています。同航空会社は、より統合された信頼性の高いデータ基盤を求めてDatabricksを導入し、以下の成果を報告しました。
これらの成果は、最新のデータガバナンスソリューションが、ガバナンス、信頼、運用上の統制を維持しながら、企業によるAIの迅速な拡大をどのように支援できるかを示しています。このアプローチは、組織全体の可視性と説明責任を維持しながら、AIガバナンスを実際の業務で運用することを支援します。
詳しく見る: Databricksの実際の成功事例
最後に押さえておきたいこと
5,000万ドルの教訓の本質は、プライバシーに関する和解そのものにはありません。 これは、AIの成果の信頼性が、その基盤となるデータ、ガバナンス、統制の信頼性に左右されることを示しています。
オーストラリアの企業や組織がAI導入を加速するにつれ、分断されたデータ、脆弱なセキュリティ統制、一貫性を欠くガバナンスに伴うリスクは、ますます無視できなくなっています。こうした課題は、コンプライアンスだけに影響するものではありません。ビジネス上の意思決定の質、イノベーションの速度、そして確信を持ってAIを拡張する能力に直接影響します。
AIで最大の成果を上げている組織は、必ずしも最先端のモデルに投資している組織ではありません。最新のデータガバナンスソリューション、全社的なデータガバナンス、拡張可能なAIガバナンスの実践を通じて、強固な基盤を築いている組織です。
規制当局による監視が強まり、サイバーリスクが高まる環境において、データガバナンスはもはや支援機能ではありません。企業のAIが持続可能な価値を生み出すか、それともコストが増え続ける負担となるかを左右する、事業に不可欠な能力となっています。
GEM – AI & データガバナンスソリューションを支える、信頼のDatabricks公式パートナー
データガバナンスの課題を解決するには、適切な技術を選ぶだけでは十分ではありません。データガバナンスソリューションの成功は、測定可能なビジネス成果をもたらす拡張可能な運用モデルの中で、データ、ガバナンス、セキュリティ、AIの取り組みを整合させる能力にかかっています。
Databricksの公式パートナーとして、GEMは企業による最新のデータガバナンスソリューション、全社的なデータガバナンスフレームワーク、拡張可能なAIガバナンス運用モデルの設計と導入を支援します。これにより、データの分断や可視性の不足から、増大するセキュリティ要件やAIガバナンスの複雑さまで、本記事で取り上げてきた課題に対応します。
GEMは、12年以上にわたり デジタルトランスフォーメーションの取り組みを成功に導いてきた経験と、14のDatabricks認定資格を保有する 10名以上のDatabricks専門家チームを擁し、プラットフォームに関する深い専門知識と実践的な導入経験を組み合わせています。データプラットフォームのモダナイゼーションやUnity Catalogの導入から、ガバナンスフレームワークの設計、AI活用の支援まで、事業成長と規制遵守の両方を支えるデータガバナンスソリューションの導入を支援します。
レガシーデータ環境のモダナイゼーション、ガバナンス統制の強化、企業全体のAIロードマップの策定のいずれにおいても、GEMは可視性を高め、リスクを低減し、大規模なAI導入を加速するデータガバナンスソリューションと個別のニーズに合わせたデータガバナンスサービスの導入を支援します。ガバナンスをコンプライアンス要件から戦略的能力へと転換することで、企業がデータとAIへの投資からより大きな価値を引き出せるよう支援します。
詳しく見る: GEMのデータ & AIガバナンスサービス