



リスク管理とコンプライアンス要件への対応は、もはや単にチェック項目を埋めるだけの作業ではありません。今や、業績、ステークホルダーの信頼、業務の継続性に直接結びついています。 ServiceNow GRCは、組織がリスク監督の体制を整え、チーム横断でコンプライアンスをより管理しやすくするために役立ちます。本記事では、このプラットフォームが提供する機能、対応するリスクの種類、より広範なリスク戦略における位置づけ、そして企業が内部統制の強化にどのように活用しているかを見ていきます。 ServiceNow GRCが、より的確な意思決定と説明責任のある業務運営をどのように支援するのか、詳しく見ていきましょう。
ServiceNow GRCとは?その重要性とは
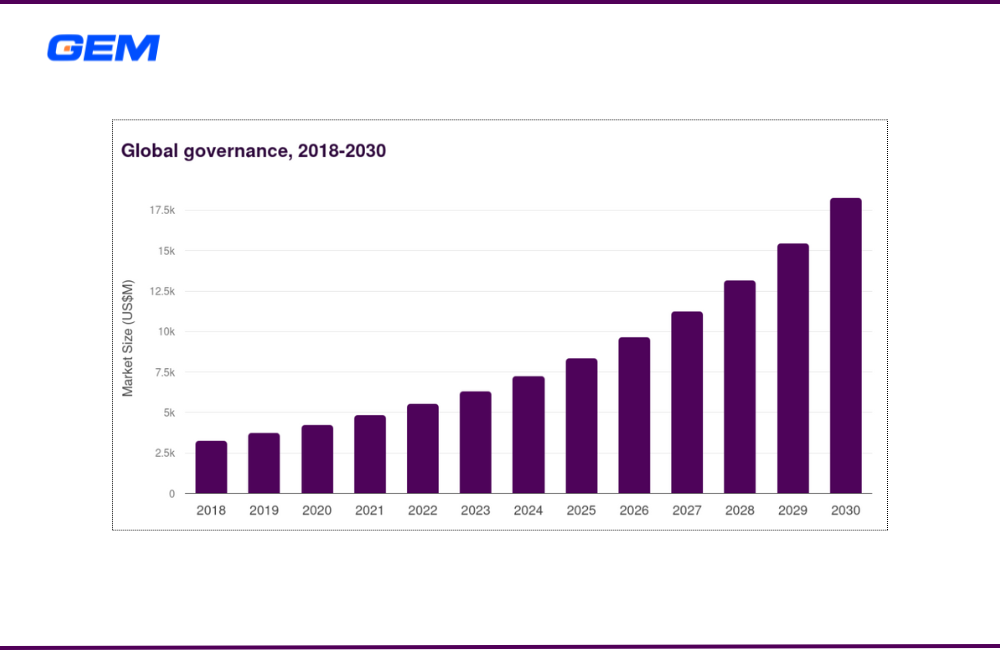
GRCサイバーセキュリティ市場は2030年まで年平均成長率17%で成長すると予測されており、拡張可能なプラットフォーム型ソリューションへの需要は引き続き高まっています。ServiceNowは、ForresterによってGRC分野のリーダーに選出されており、イノベーションやワークフローの自動化を含む12の評価基準で最高得点を獲得しています。これは、分断されたコンプライアンスプログラムから、相互につながり実行に移せるリスク戦略へと移行しようとする企業にとって、同社の重要性が高まっていることを示しています。
ServiceNow GRC(ガバナンス、リスク、コンプライアンス)は、リスク、コンプライアンス、監査のプロセスを単一の記録システムに統合するために設計されたクラウドネイティブのプラットフォームです。統制ワークフローの自動化、リスクデータの一元管理、コンプライアンス状況のリアルタイム追跡を通じて、IT、セキュリティ、事業部門にまたがるリスク管理の取り組みを整合させることを支援します。主な機能には、自動化された統制テスト、リスクインテリジェンス、統合された事業継続ツール、サードパーティの監督を一元的に行う仕組みが含まれます。
ServiceNow GRCプラットフォームの主要機能
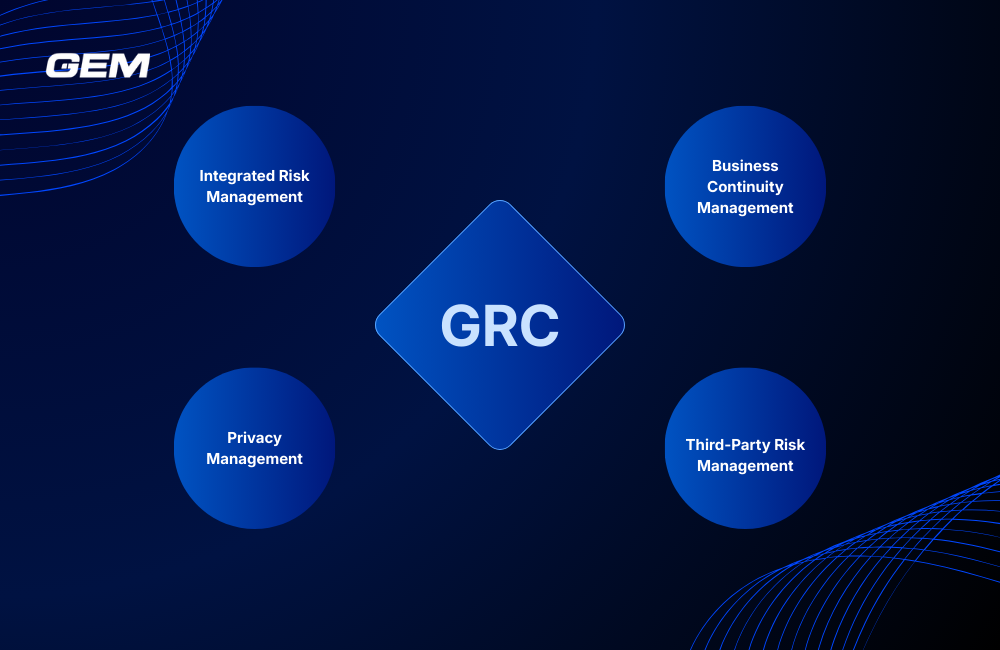
ServiceNow GRCは、組織が企業全体でガバナンス、リスク管理、コンプライアンスの活動を日常業務に組み込めるよう、モジュール型の機能を中心に構成されています。各モジュールは個別の機能を担うように設計されており、相互に連携して統一されたリスク管理態勢を構築します。
統合リスク管理
このモジュールは、事業部門全体のリスクを把握、評価、監視するための一貫したフレームワークを提供します。リスクデータは関連する業務プロセスや資産と結びつけられており、チームはリスクへのエクスポージャーをリアルタイムで評価できます。組織はリスクのしきい値を定義し、影響度と発生可能性に基づいてリスクをスコアリングし、フォローアップ対応を割り当てる自動ワークフローを作成できます。ServiceNowのCMDB およびインシデントデータとの統合により、継続的なリスク監視とシナリオプランニングが可能になります。
事業継続管理
ServiceNowの事業継続管理ツールにより、組織は重要な依存関係を特定し、業務中断による潜在的な影響を評価し、事業の優先事項に沿った復旧戦略を策定できます。このモジュールは、危機対応の調整、リアルタイムの状況追跡、復旧計画のテストを支援します。依存関係を可視化したマップと影響シミュレーションは、影響の大きい事象が発生した際に、意思決定者が対応の優先順位を決めるのに役立ちます。
プライバシー管理
このアプリケーションは、GDPR、CCPA、その他の地域法など、個人データに関連する規制要件の管理を支援します。チームはプライバシー影響評価(PIA)を自動化し、処理活動の記録を維持し、規制上の義務の履行状況を監視できます。組み込みのワークフローが、データ分類、同意の追跡、データ侵害への対応手順について、ステークホルダーを案内します。 プライバシーリスクはビジネスサービスや資産と関連付けられ、データライフサイクル全体の可視性を確保します。
サードパーティリスク管理
このモジュールは、デューデリジェンス、オンボーディング、継続的なモニタリングを単一のシステムに統合し、ベンダーやサプライヤーのリスク管理を一元化します。組織はサードパーティのリスク評価を自動化し、リスク格付けを行い、是正措置を追跡できます。契約データやパフォーマンス指標との連携により、ベンダーの健全性を評価し、サードパーティの業務上の不備やコンプライアンス違反に起因するリスクへのエクスポージャーを低減できます。
ServiceNow GRCが対応するリスクの種類
ServiceNow GRCは、幅広いリスクカテゴリーに対応するよう設計されています。各リスクの種類は、検出、評価、軽減を支援するプラットフォーム機能にマッピングされています。
- 戦略リスク
これには、新規市場への参入や新製品の発売など、長期的な経営判断に関連するリスクが含まれます。ServiceNowは、戦略的な取り組みの追跡、リスクアペタイトとの整合性の評価、事業の方向性に影響を及ぼす可能性がある主要リスク指標のモニタリングを支援します。
- オペレーショナルリスク
プロセスの不具合、人的ミス、外部の事象などに起因する日常業務の不備は、サービス提供を妨げる可能性があります。このプラットフォームでは、こうしたリスクを一元的に追跡してビジネスサービスと関連付け、業績に及ぼし得る影響を可視化できます。
- テクノロジーリスク
テクノロジーリスクは、システム、ソフトウェア、インフラの障害に起因します。ServiceNowは、これらのリスクをIT資産、変更リクエスト、インシデントデータと関連付け、チームが脆弱性を特定し、予防的な統制を通じてサービスの継続性を維持できるよう支援します。
- データリスク
データの損失、破損、不正アクセスは、コンプライアンス違反や評判の低下につながる可能性があります。ServiceNowは、機密データの分類を支援し、その保存場所を追跡するとともに、データ保護と侵害対応を管理するためのワークフローを提供します。
- サイバーリスク
マルウェア、フィッシング、システムへの不正アクセスなどのサイバーセキュリティ上の脅威は、セキュリティ運用ツールとの連携を通じて追跡されます。ServiceNow GRCにより、組織はサイバーリスクを事業資産と関連付け、統制の有効性をリアルタイムで監視できます。
- プライバシーリスク
個人データや規制対象のデータが漏えいしたり、不適切に取り扱われたりすると、プライバシー上の懸念が生じます。ServiceNowのプライバシーモジュールは、機密データがどこに存在し、誰がアクセス権を持ち、不正利用やコンプライアンス違反を防ぐためにどのような保護措置が講じられているかを把握するのに役立ちます。
- レピュテーションリスク
サービスの不具合、規制違反、倫理上の問題は、評判の低下を招く可能性があります。ServiceNowにより、組織は評判に影響を及ぼすリスクを関連するビジネスサービスと結び付け、リスクへのエクスポージャーの増大を示す早期警戒指標を監視できます。
- サードパーティリスク
ベンダーやサプライヤーは、セキュリティ、業務運営、コンプライアンスに関するリスクをもたらす可能性があります。ServiceNowは、サードパーティ情報を一元化し、リスクスコアリングを自動化し、パフォーマンス指標を追跡することで、外部との関係に対する監督を維持します。
- コンプライアンス / 規制リスク
規制遵守は、あらゆる業界で依然として大きな課題です。ServiceNowにより、組織はポリシーを一元化し、適用される統制にマッピングし、コンプライアンスへの取り組みをリアルタイムで監査できます。証拠の収集と報告の自動化により、監査準備が簡素化され、管理業務の負担が軽減されます。
統合リスク管理アプローチの仕組み
統合リスク管理(IRM)モデルにより、組織は分断されたリスク対応から、インテリジェンスに基づく統一された戦略へと移行できます。ServiceNow GRCは、リスク、コンプライアンス、ガバナンスのデータを単一のプラットフォームに統合してこの移行を支援し、リスクへのエクスポージャーの監視、事業目標に沿ったリスク対応、部門横断での説明責任の強化を容易にします。
IRMは、リスクを単一部門が担う独立した活動として扱うのではなく、全社的なプロセスに組み込みます。リスクデータは、業務システム、サードパーティとの関係、コンプライアンスのワークフローから継続的に収集されます。 これにより、チームは状況に即してリスクを評価し、ビジネスへの影響に基づいて優先順位を付け、共有データと自動化されたワークフローを活用して対応できます。
統合リスク管理を効果的に機能させるには、GRCプログラムがいくつかの重要な基準を満たす必要があります。
- 戦略を推進し、組織間の方向性を調整できる上級経営幹部および各部門のリーダー(CISO、CIO、CFO、最高法務責任者)の支援を受けること。
- 日々の意思決定にリスク意識が組み込まれた文化を育むこと。
- 拡張性、部門横断的な連携、継続的な改善を支えるクラウドベースのプラットフォーム上で運用すること。
- ITSM、人事、調達、財務などの他の企業システムと連携し、関連データを抽出してアクションを自動的に実行すること。
- 共通のデータモデルと分類体系を活用して重複を減らし、インサイトの相互活用を可能にすること。
- スコアリングと対応のための共通フレームワークを使用し、企業とサードパーティの両方のレベルでビジネスリスクに対処すること。
- プロセスに基づくワークフローを使用し、調査、評価、是正活動を導くこと。
- サービス提供チーム向けのダッシュボードやコンプライアンス責任者向けのアラートなど、業務ツールにリスクに関するインサイトを組み込むこと。
- リスクの専門家だけでなく現場の従業員も情報にアクセスできるようにし、より幅広い参加を促すこと。
- 自動化されたリスク指標と統制のモニタリングを使用し、問題を早期に検出して手作業を削減すること。
- 経営幹部や取締役会への報告に合わせたリアルタイムの可視化を通じて、リスクをビジネスの言葉で説明すること。
- 部門、ベンダー、地域を横断してこのモデルを維持し、リスクの状況について一貫した全社的な視点を提供すること。
詳しくはこちら:データプラットフォームの変革が、統合された全社レベルのリスクインテリジェンスをどのように実現するかをご覧ください。
ServiceNow GRC導入のメリット
ServiceNow GRCを導入する組織は、一般的に業務面と戦略面の両方でメリットを得られます。 リスクとコンプライアンスの活動を単一のプラットフォームに統合することで、チームはより効率的に業務を進め、変化に迅速に適応し、社内外のステークホルダーとの信頼を築くことができます。
主な成果は次のとおりです:
- 手作業が必要となる統制テスト、証拠収集、報告業務を自動化し、運用コストを削減します。
- コンプライアンスの追跡とリアルタイムの統制監視を改善し、制裁や監査指摘事項を削減します。
- サードパーティリスク評価を自動化し、サプライヤーデータを統合することで、ベンダーの監督を強化します。
- 新たな規制、デジタルトランスフォーメーション、ビジネスモデルの進化などに伴う変化に、より迅速に適応します。
- 重複する作業をなくし、チームがより価値の高い活動に集中できるようにすることで、業務効率を向上させます。
- 拡張性のあるリスク管理の自動化により、管理の複雑さを増すことなく成長を支援します。
- データへのアクセスを改善し、全社的なリスクおよびコンプライアンス管理指標について、ステークホルダーに信頼できる唯一の情報源を提供します。
- 標準化されたワークフローでばらつきを抑え、監査への準備態勢を向上させることで、プロセスの一貫性を確保します。
- 反復作業を自動化し、手作業によるフォローアップの必要性を減らすことで、生産性を向上させます。
- 明確なダッシュボードとビジネス目標に沿ったレポートにより、経営幹部や取締役会とのコミュニケーションを強化します。
- リアルタイムのリスクデータとシナリオモデリングを活用し、より迅速で確信を持った意思決定を実現します。
- リスクとデータ保護に対する組織の体系的な取り組みが顧客やパートナーに認められることで、評判の面で優位性を獲得します。
Stop trying to find the dots. Let us help you connect them!
With GEM as your ServiceNow Partner, accelerate delivery, reduce complexity, and gain a competitive edge in today’s fast-changing market.
ServiceNow GRCの実践:実際のユースケース
ServiceNow GRCは、データの統合、プロセスの自動化、ビジネスの優先事項に沿ったリスク活動を通じて、幅広い業務シナリオを支援します。以下では、組織がこのプラットフォームを活用して実際の課題に対処する方法を示す、主なユースケースを紹介します。
内部監査ワークフローの効率化
監査チームは、分散したデータや手作業による追跡が原因で、遅延に直面することがよくあります。ServiceNow GRCでは、監査の計画、スケジュール管理、実施を一元化されたシステム内で行います。チームは文書、証拠、統制の状況にリアルタイムでアクセスできるため、管理負担を軽減し、監査サイクルを短縮できます。また、このプラットフォームは課題の追跡と是正措置のワークフローにも対応し、ステークホルダーが完全なトレーサビリティを確保しながら、不備を効率的に解消できるよう支援します。
潜在的なリスクの特定
リスクの特定は、もはや定期的な評価だけにとどまりません。ServiceNow GRCはリスク情報を一元化し、あらかじめ定義された基準に基づいて評価を自動化します。リスク責任者は、一貫したスコアリングモデルの適用、主要指標の監視、ビジネスへの影響に基づくリスクの優先順位付けを行えます。その結果、業務、戦略、サードパーティの各領域にわたる組織の現状を反映した、動的なリスクプロファイルを得られます。
他のServiceNow製品との統合
ServiceNow GRCは、ITSM、HR Service Delivery、その他のモジュールとシームレスに連携し、組織が既存のワークフローやデータソースを活用できるようにします。たとえば、ITSMのインシデントを契機として、GRCの統制テストやリスクの再評価を自動的に開始できます。この統合は、サイロの解消、透明性の向上、対応力の改善に役立ちます。 ServiceNow Managed Servicesは継続的な更新とパフォーマンス監視を支援し、チームがモジュール間の整合性を維持できるようにします。
事業継続と災害復旧
事業継続計画には、部門やシステムを横断した連携が必要です。ServiceNowのツールは、組織による重要プロセスの特定、中断の影響評価、復旧戦略の策定を支援します。危機対応機能は計画の実行を支援し、シミュレーションツールはさまざまなシナリオで準備態勢を検証します。文書や状況の更新情報は一元的に追跡されるため、経営陣は予期しない事態が発生した際に、十分な情報に基づいて意思決定を行えます。
規制の遵守
規制上の義務は変化を続けており、コンプライアンスチームには、最新の要件を把握し、監査に備えた状態を維持することが求められています。ServiceNow GRCモジュールは、適用される規制、ポリシー、基準を一元化したライブラリを管理します。このプラットフォームは、統制のマッピング、証拠収集、自動テストを支援し、チームがコンプライアンスの状況をリアルタイムで把握できるようにします。 ダッシュボードとレポートツールは、問題の早期発見と解決までのスケジュールの追跡を支援し、社内の監督体制と外部監査の結果の両方を改善します。
レジリエントなGRC戦略の構築:導入のベストプラクティス
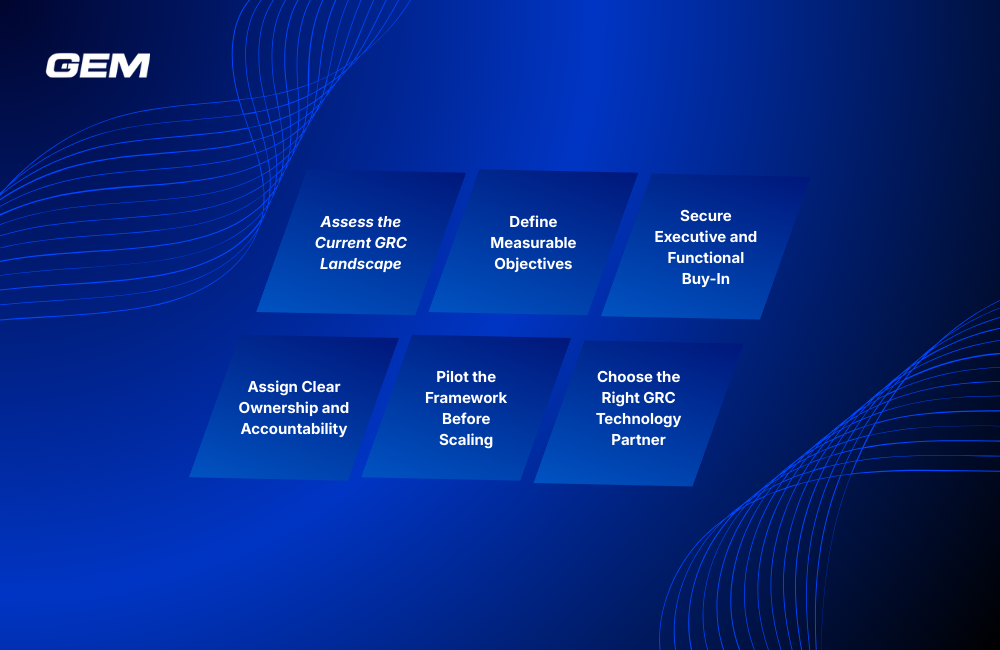
長期的なビジネス目標を支えるGRCプログラムを立ち上げるには、単にテクノロジーを導入するだけでは不十分です。関係者間で方向性をそろえ、測定可能な目標を設定し、リスクの変化に応じて調整できる柔軟性を維持する必要があります。
- 現在のGRCの状況を評価する
まず、組織の既存のリスクおよびコンプライアンス環境について、現状を把握するための評価を実施します。プロセスの成熟度、データの可用性、関係者の関与のいずれに課題があるのかを把握します。これが、対象範囲と優先順位を設定する基盤となります。
- 測定可能な目標を定義する
成功するGRC戦略は、明確で成果を重視した目標から始まります。たとえば、監査指摘事項の削減、リスク解決までの時間の短縮、ポリシー遵守率の向上などが挙げられます。目標はビジネスの優先事項と整合させ、進捗を追跡するための指標を含める必要があります。
- 経営幹部と各機能部門の賛同を得る
リーダーシップの支援は、予算の確保だけでなく、組織全体で期待されることを明確にするためにも必要です。セキュリティ、法務、財務、業務運営の各部門の幹部が関与することで、GRCの取り組みをより広範な全社目標と整合させ、各チームでの導入と活用を促進できます。
- 担当と説明責任を明確にする
リスクの管理、統制の更新、コンプライアンス上の問題への対応を誰が担当するのかを定義します。担当を明確にすることで、タスクを期限内に完了させ、未解決事項のエスカレーション経路を明確にできます。
- 展開を拡大する前にフレームワークを試験運用する
ITや調達など、規模の小さい機能部門でテストすることで、潜在的な問題を明らかにし、前提の妥当性を検証できます。他部門へ展開する前に、試験運用から得たフィードバックを活用して、ワークフローの改善、役割の調整、システム連携の効率化を図ります。
- 適切なGRCテクノロジーパートナーを選ぶ
自動化、レポート作成、部門横断の連携を支援するプラットフォームを選ぶことが不可欠です。ServiceNow GRCは、これらの機能を単一のプラットフォームに集約し、他の業務システムと連携しながらリスクを動的に管理するためのツールを組織に提供します。優れたServiceNow導入パートナーは、構成設定、ユーザートレーニング、長期的な拡張性を支援できます。
詳しくはこちら: 当社のServiceNowサービスをご覧ください!
GRCプログラムのパフォーマンス測定
GRCプログラムの成功を定量化するには、リスクおよびコンプライアンスへの取り組みがビジネス目標をどれほど効果的に支えているかを評価する必要があります。ServiceNow GRCにより、組織は業務効率と戦略との整合性の両方を反映した、測定可能な指標を設定できます。
主なパフォーマンス領域は次のとおりです:
リスク軽減指標
リスクの特定率、対応率、クローズ率を追跡します。残余リスクの水準を継続的に監視し、統制テストの結果やインシデントの再発率を通じて、軽減計画の有効性を評価します。
監査とコンプライアンスの効率性
監査サイクルの所要時間、未解決および解決済みの監査指摘事項の件数、統制の不備発生率を測定します。自動化に関するデータを活用し、証跡収集、レポート作成、是正対応のワークフローで削減できた時間を評価します。
プラットフォームの利用と自動化
完了したリスク評価の件数、実行された自動化ワークフローの数、ダッシュボードやレポートにおけるユーザーの利用状況を追跡し、各事業部門での導入と活用を評価します。
サードパーティリスクの監督
評価済みのサードパーティの割合、デューデリジェンスの完了までの時間、再評価の頻度を監視します。これらの指標により、ベンダーガバナンスの成熟度を把握し、改善が必要な領域を明らかにできます。
ビジネスへの影響を示す指標
先を見越したリスク対応によって回避できたダウンタイム、コンプライアンス上の問題の早期発見によって回避できたコスト、リスク報告に対する関係者の満足度などの指標を含めます。
GEMのServiceNow対応力
GEM Corporationは、企業がより広範なITおよびビジネス変革の目標と整合させながら、ガバナンス、リスク、コンプライアンスを実際の業務に組み込めるよう、包括的なServiceNowサービスを提供しています。 10年以上の経験を持つServiceNow認定パートナーとして、GEMはITSM、ITOM、ITAM、HRSD、CSM、GRCの各モジュールにわたり、お客様を支援しています。
GEMのチームは、プラットフォームに関する高度な専門知識と業界固有の知見を組み合わせ、お客様それぞれの運用環境を反映したソリューションを設計・導入します。ServiceNowとレガシーシステムの統合から、手作業によるリスク評価ワークフローの自動化まで、GEMは測定可能な成果を実現できるよう、すべてのプロジェクトを体系的に組み立てます。
400名以上の専門家と、世界各地で完遂した300件以上のプロジェクト実績を基盤に、GEMはお客様がServiceNowを戦略的資産へと転換し、企業全体の透明性、説明責任、運用の一貫性を高められるよう支援します。
結論
ServiceNow GRCは、組織が分断された取り組みから脱却し、リスク、コンプライアンス、ガバナンスを事業全体の成果と結び付ける統合フレームワークへと移行できるよう支援します。監査の自動化からサードパーティリスクの管理、規制遵守の支援まで、このプラットフォームは大規模な環境におけるリアルタイムの可視性と意思決定を支えます。体系的な導入アプローチおよび測定可能な成果と組み合わせることで、企業のレジリエンスを支える中核的な柱となります。ServiceNow GRCが組織の目標達成をどのように支援できるかについては、GEMにお問い合わせください。
ServiceNow GRC provides a connected platform for managing enterprise risks, automating compliance workflows, and aligning governance activities with business priorities. It integrates with other systems to support real-time monitoring, assessment, and reporting.
It centralizes audit planning, execution, and documentation, giving teams real-time access to audit data. This reduces manual effort, shortens audit cycles, and improves issue tracking and resolution.
What types of risks can be addressed using ServiceNow GRC?
The platform supports management of strategic, operational, technology, cyber, data, privacy, reputational, third-party, and regulatory risks, connecting each to business processes and controls.
What are the benefits of integrating ServiceNow GRC with other ServiceNow modules?
Integration with ITSM, HRSD, and other modules breaks down silos, increases collaboration, and automates workflows. This creates a more responsive and transparent risk management environment across the enterprise.
How does GEM support the implementation of ServiceNow GRC?
GEM provides end-to-end ServiceNow services, from planning and configuration to post-launch optimization. With experience across industries and modules, GEM helps organizations operationalize risk strategies on the ServiceNow platform.


